Vad är mobilapplikationssäkerhet?
Mobilapplikationssäkerhet, alltså skydd av mobilappar, handlar om att skydda appar, de uppgifter de hanterar och de tjänster de kopplas till mot obehörig åtkomst, missbruk och cyberattacker.
Det är viktigt eftersom mobilappar ofta används för känsliga aktiviteter som bankärenden, e‑handel, meddelanden och åtkomst till företagsystem. En säkerhetsbrist i en app kan exponera personuppgifter, inloggningsuppgifter, betalinformation eller företagsdata.
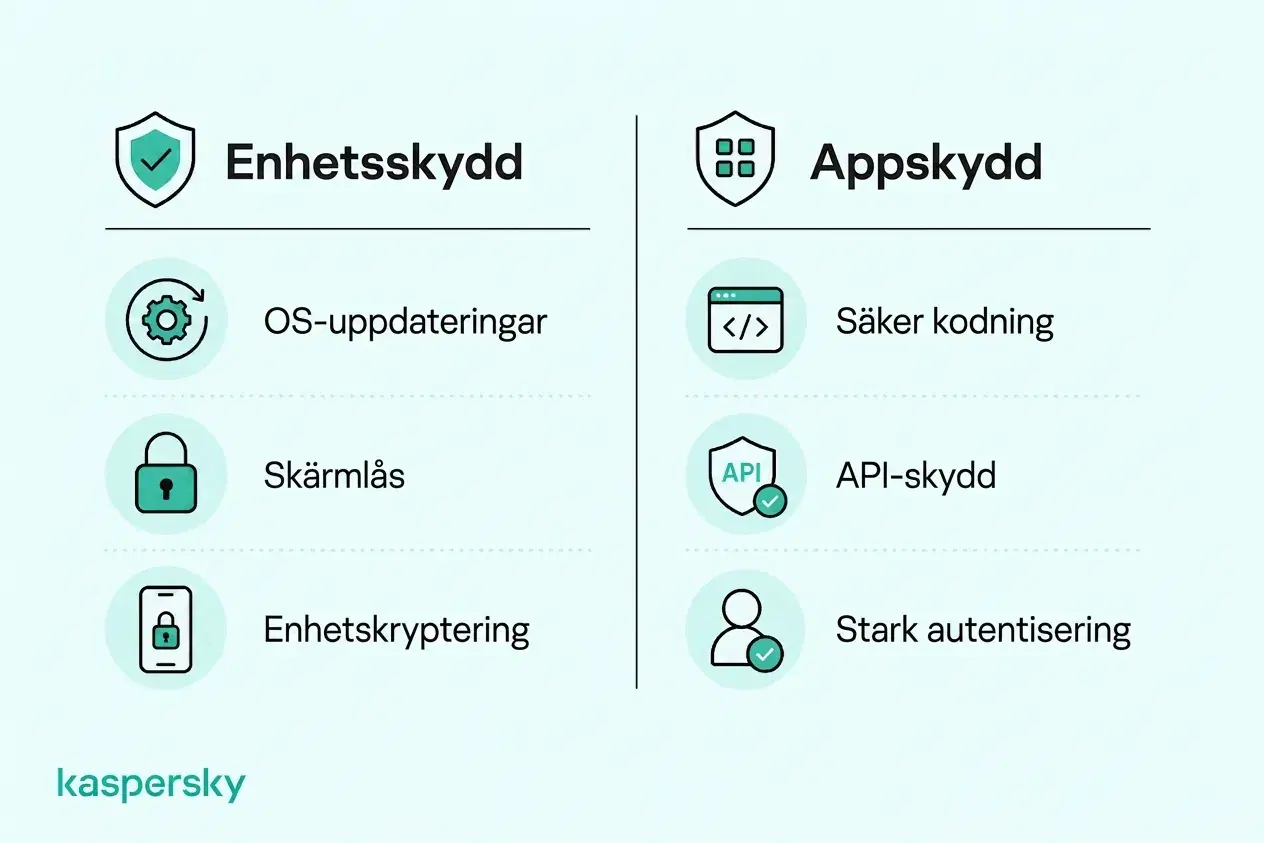
Mobilapplikationssäkerhet skiljer sig från enhets‑säkerhet, som fokuserar på att skydda telefonen eller surfplattan som sådan. Det skiljer sig också från app‑integritet, som handlar om hur personuppgifter samlas in och delas.
Ansvar är också delat. Utvecklare måste bygga och testa appar säkert och organisationer måste hantera åtkomst och skydda anslutna system. Användare bör hålla appar uppdaterade och skydda sina konton och data.
- Mobilapplikationssäkerhet skyddar appar, användardata och de tjänster apparna ansluter till.
- Vanliga risker inkluderar osäker datalagring, svag autentisering, sårbara API:er, skadlig kod och föråldrade komponenter.
- Utvecklare ansvarar för säker design, kodning, testning och underhåll.
- Användare kan minska risk genom att installera betrodda appar, granska behörigheter, hålla programvara uppdaterad och skydda konton.
- Företag bör kontrollera åtkomst till företagsappar och data, särskilt på företagsägda och BYOD‑enheter.
- Mobilapplikationssäkerhet hör ihop med enhetsskydd och integritet, men de är inte samma sak.
Vilka är de vanligaste hoten och sårbarheterna för mobilappar?
En sårbarhet är en svaghet i en app eller dess stödsystem. Attackmetoder är sätt att utnyttja dessa svagheter. Konsekvenserna kan variera från dataförlust till omedelbara ekonomiska förluster.
Vanliga risker påverkar både Android‑ och iOS‑appar och överlappar med frågorna i OWASP Mobile Top 10, inklusive osäker datahantering, svag autentisering, sårbar kommunikation och osäkra programvarukomponenter. Dessa svagheter kan påverka allt från bank‑ och shoppingappar till meddelandetjänster och företagsprogram.
Osäker datalagring och kommunikation
Känslig information kan exponeras om en app lagrar den osäkert på enheten, skickar den över dåligt skyddade anslutningar eller förlitar sig på sårbara API:er.
Detta kan äventyra personuppgifter, inloggningsuppgifter, betaluppgifter och företagsdata. En osäker finansapp kan till exempel exponera transaktionsdetaljer, och en sårbar företagsapp kan läcka kundregister eller konfidentiella dokument.
Svag autentisering och åtkomstkontroller
Brister i autentisering, osäker sessionshantering och svag auktorisering kan göra det möjligt för angripare att nå konton eller information de inte borde komma åt.
Möjliga följder är kontoövertagande, privilegieeskalering eller åtkomst till en annan användares data. I en shoppingapp kan detta avslöja sparade betaluppgifter; i en företagsapp kan en obehörig användare få åtkomst till interna register eller administrativa funktioner.
Skadlig kod, appmanipulation och omvänd ingenjörskonst
Mobila hot inkluderar även skadliga appar, spionprogram, bank‑Trojaner och falska versioner av legitima applikationer. Dessa kan vara utformade för att stjäla inloggningsuppgifter, övervaka aktivitet eller omdirigera betalningar.
Omvänd ingenjörskonst innebär att analysera en applikations kod eller beteende för att förstå hur den fungerar. Det kan användas för legitim säkerhetsforskning, men angripare kan också utnyttja det för att hitta svagheter eller kringgå skydd. Appmanipulation innebär obehöriga ändringar som kan ändra funktionalitet, kompromettera säkerhetskontroller eller underlätta bedrägeri. Även legitima applikationer kan innehålla sårbarheter som angripare utnyttjar.
Föråldrad programvara och sårbara komponenter
Appar förlitar sig ofta på tredjeparts‑API:er, bibliotek och andra mjukvarukomponenter. Om dessa är föråldrade eller osäkra kan de introducera svagheter även när appens egen kod är väl utformad.
Opatchade appar och ej längre stödda komponenter är särskilt riskfyllda eftersom kända sårbarheter kan förbli utnyttjbara. Problem i programvaruleverantörskedjan kan också påverka många appar samtidigt när de använder samma sårbara tredjepartskomponent.
Vad bör en checklista för mobilapplikationssäkerhet innehålla?
En checklista för mobilapplikationssäkerhet bör täcka fem kärnområden: arkitektur och behörigheter, autentisering och auktorisation, datalagring och integritet, nätverkskommunikation och API‑säkerhet, samt applikationsintegritet och testning.
Dessa skyddsåtgärder bör beaktas under hela utvecklingen och underhållet av en app. Utvecklare och organisationer som driver mobila tjänster ansvarar i första hand för att implementera dem, och bör använda ramverk som OWASP Mobile Application Security Verification Standard (MASVS) tillsammans med Android‑ och iOS‑säkerhetsriktlinjer.
Säker arkitektur och behörigheter
Appar bör följa principen om minsta privilegium. Ge komponenter och tjänster endast den åtkomst de behöver.
Utvecklare bör undvika inbakade lösenord, API‑nycklar och andra hemligheter, samt minimera onödig exponering av känslig information. Tredjeparts‑API:er och beroenden ska granskas för sårbarheter under hela deras livscykel, och applikationsarkitekturen bör begränsa skador om en komponent komprometteras.
Autentisering och auktorisation
Autentisering ska verifiera användare på ett säkert sätt, medan auktorisation ska kontrollera vad varje användare får åtkomst till. Viktiga åtkomstbeslut bör upprätthållas på servern snarare än enbart i mobilappen.
Appar bör stödja lämplig MFA och säker kontåterställning. Autentiseringstokens bör skyddas med säker lagring och noggrann sessionshantering så att användare inte kan komma åt information eller funktioner utanför sina behörigheter.
Säker datalagring och integritet
Kryptering i mobilappar hjälper till att skydda känslig information som lagras på enheter och backend‑system. I kombination med lämpliga åtkomstkontroller och säker nyckelhantering minskar kryptering risken för obehörig dataexponering.
Android Keystore kan säkert lagra kryptografiska nycklar på Android‑enheter. iOS Keychain ger skyddad lagring för inloggningsuppgifter och andra små känsliga datamängder. Dessa bör inte användas som ursäkt för att lagra mer information än nödvändigt.
Appar bör också minimera onödig insamling och lagring samt förhindra att känsliga uppgifter dyker upp i loggar, backups, aviseringar eller exponerade gränssnitt.
Säker nätverkskommunikation och API‑säkerhet
Kommunikation mellan app och dess servrar bör använda HTTPS med korrekt konfigurerade TLS.
APIs bör kräva säker autentisering och auktorisation och validera förfrågningar på servern. Ytterligare skydd mot avlyssning eller manipulation kan vara lämpliga för applikationer med högre risk, men känsliga uppgifter ska aldrig skickas genom osäkra kanaler.
Applikationsintegritet och säkerhetstestning
Kontroller för applikationsintegritet hjälper till att upptäcka eller avskräcka obehöriga ändringar, medan säkerhetstestning av mobilappar identifierar sårbarheter innan angripare kan utnyttja dem. Tillsammans hjälper dessa åtgärder utvecklare att minska säkerhetsrisker under hela applikationens livscykel.
Kodobfuskering, integritetskontroller och runtime‑skydd kan försvåra omvänd ingenjörskonst och manipulering. Dessa åtgärder garanterar dock inte att en applikation är immun mot attacker.
Säkerhetstestning bör också byggas in i utvecklingen istället för att lämnas till slutet. Detta kan inkludera:
- SAST: granskning av källkod eller binärer för säkerhetssvagheter.
- DAST: testning av den körande applikationen för utnyttjbara beteenden.
- Sårbarhetsbedömningar: identifiera och prioritera kända svagheter.
- Penetrationstest: simulera realistiska attacker för att testa om identifierade svagheter kan utnyttjas.
Tester bör upprepas efter betydande ändringar i applikationen och när nya hot eller sårbarheter uppstår.
|
Säkerhetsområde |
Viktiga verifieringsfrågor |
|
Arkitektur och behörigheter |
Följer appen principen om minsta privilegium? Har tredjepartsberoenden granskats för sårbarheter? |
|
Autentisering och auktorisation |
Verifieras användare på ett säkert sätt? Upprätthålls åtkomstkontroller på servern? |
|
Datalagring och integritet |
Är känslig information skyddad i lagring? Undviks onödig datainsamling? |
|
Nätverkskommunikation |
Är app‑server‑anslutningar krypterade? Är API:er korrekt säkrade? |
|
Applikationsintegritet och testning |
Är appen skyddad mot relevanta manipulationsrisker? Utförs säkerhetstester regelbundet? |
Hur kan du förbättra mobilapplikationssäkerheten?
Mobilapplikationssäkerhet beror både på hur applikationer byggs och hur de används. Utvecklare ansvarar för säker design, kodning, testning och backend‑skydd, medan privatpersoner och företag kan minska risker genom säkrare appval, kontoskydd, hantering av behörigheter och enhetshantering.
Säkerhetsprogramvara kan lägga till ett extra skyddslager mot vissa hot, som skadlig kod, phishing och skadliga länkar, men den kan inte åtgärda osäker app‑kod eller sårbarheter i en leverantørs backend‑system.
Bästa praxis för mobilapplikationssäkerhet för privatpersoner
- Ladda ner appar från betrodda källor: Föredra välrenommerade appbutiker, kontrollera utvecklaren och var försiktig med okända installationsfiler eller länkar.
- Granska behörigheter: Begränsa onödig åtkomst till plats, kontakter, kamera, mikrofon och annan känslig information.
- Håll appar uppdaterade: Installera app‑ och operativsystemuppdateringar omgående och ta bort appar som inte används eller inte längre stöds.
- Skydda konton: Använd unika lösenord, en lösenordshanterare och flerfaktorsautentisering där det finns.
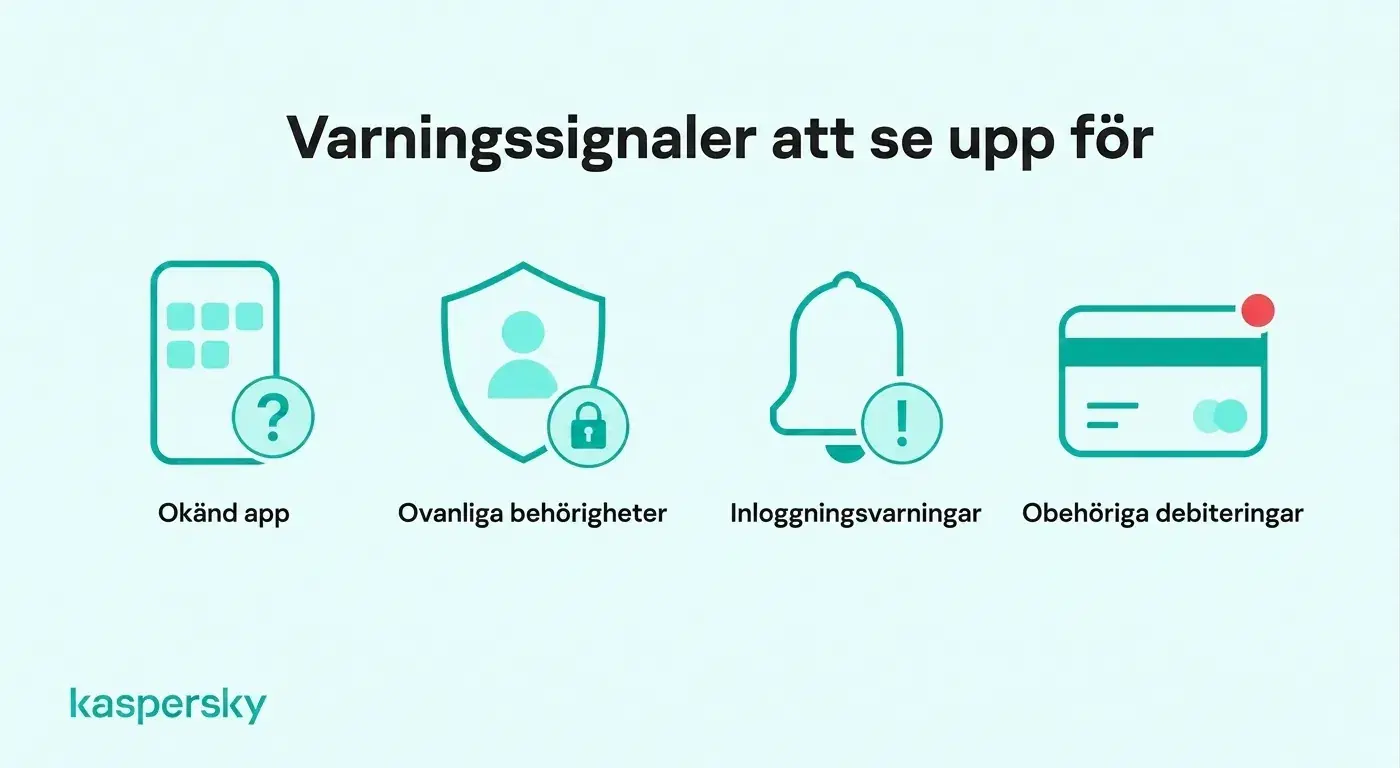
- Var uppmärksam på misstänkt beteende: Undersök okända appar, oväntade behörighetsförfrågningar, ovanliga inloggningsvarningar eller obehörig kontoverksamhet.
- Använd lämplig säkerhetsprogramvara: Välj välrenommerat mobilskydd som kan hjälpa till att upptäcka skadliga appar, phishing‑försök och osäkra länkar, beroende på enhet och stödda funktioner.
Oberoende testad och belönad av ledande laboratorier i branschen.
Bästa praxis för mobilapplikationssäkerhet för småföretag
Småföretag bör kombinera riktlinjer för anställda med kontroller över vilka mobilappar som kan nå företagsinformation.
- Kontrollera appanvändning: Definiera vilka applikationer som är godkända för åtkomst till företagsystem och data.
- Säkra företagskonton: Kräva lämplig flerfaktorsautentisering och begränsa anställdas behörigheter enligt deras ansvarsområden.
- Hantera mobila risker: Sätt minimikrav på säkerhet för både företagsägda och BYOD‑enheter som får åtkomst till affärsappar.
- Skydda företagsinformation: Begränsa onödig åtkomst till kundregister, konfidentiella dokument och anslutna molntjänster.
- Träna medarbetare: Hjälp personal att känna igen skadliga appar, bedrägliga installationslänkar och misstänkta inloggningsförfrågningar.
- Använd lämpliga säkerhetsåtgärder: Kombinera endpoint‑skydd, kontosäkerhet, åtkomstkontroller och medarbetarupplysning snarare än att förlita sig på en enda åtgärd.
Kaspersky Small Office Security kan stödja bredare småföretags‑cybersäkerhet genom att skydda stödja företagsenheter och konton. Prisbelönt skydd och inget IT‑team krävs.
Vad bör du göra om en mobilapp har komprometterats?
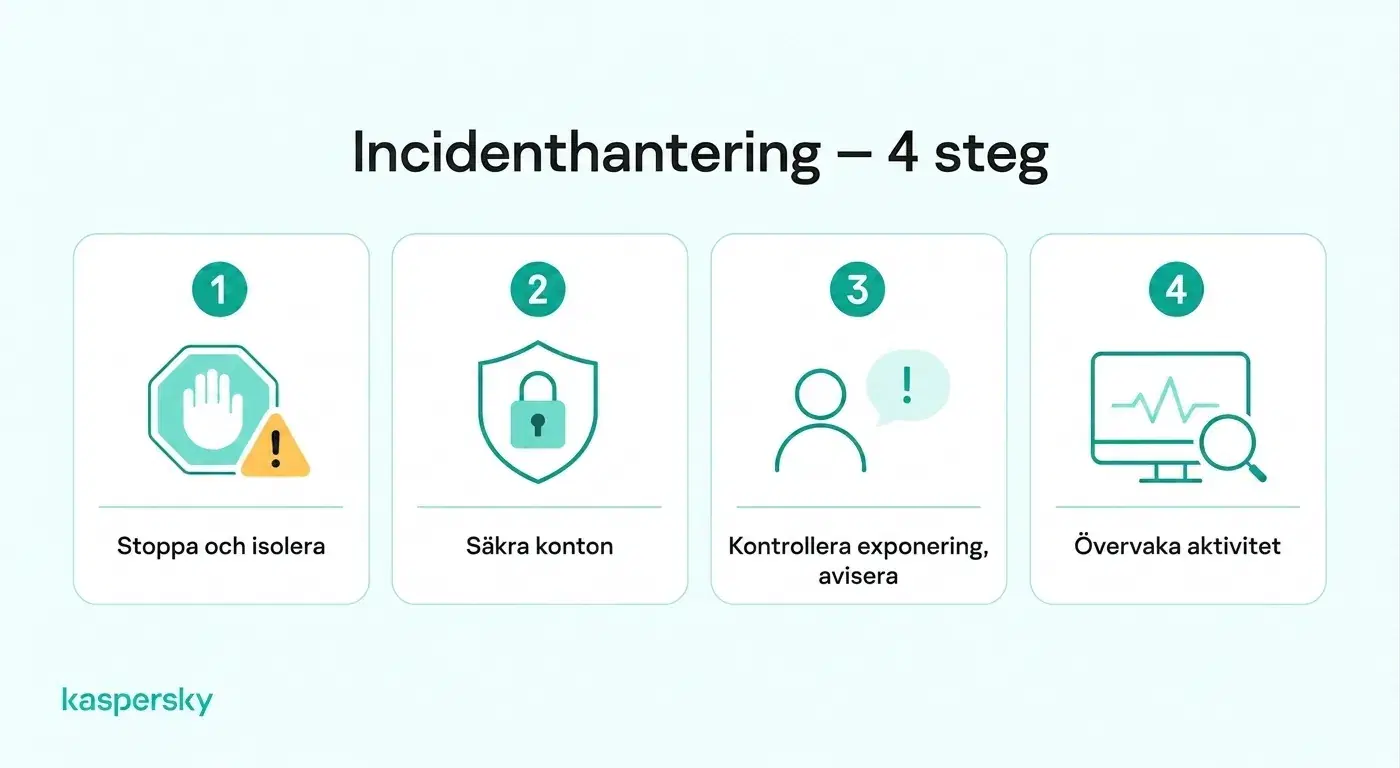
Om du misstänker att en mobilapp har komprometterats, sluta använda den, säkra påverkade konton och undersök om känslig information kan ha exponerats. Snabba åtgärder kan begränsa obehörig åtkomst, ekonomiska förluster och ytterligare skada.
- Identifiera misstänkt aktivitet: Leta efter okända appar, oväntade behörighetsförfrågningar, säkerhetsvarningar, obehöriga transaktioner eller ovanlig kontoverksamhet.
- Inneslut hotet: Sluta använda den drabbade appen. Om skadlig kod misstänks, koppla bort enheten från internet när det är lämpligt och ta bort eller isolera den skadliga applikationen.
- Säkra dina konton: Använd en betrodd enhet för att byta eventuellt komprometterade lösenord, återkalla aktiva sessioner och aktivera flerfaktorsautentisering.
- Kontrollera exponering av information: Fastställ om personuppgifter, betaluppgifter, inloggningsuppgifter eller företagsregister kan ha nåtts.
- Meddela berörda parter: Kontakta banken om finansiell information är i riskzonen. För företagsappar, rapportera incidenten till din IT‑administratör eller säkerhetsteam.
- Övervaka för ytterligare hot: Håll utkik efter misstänkta inloggningar, obehöriga transaktioner och andra tecken på fortsatt kompromettering.
Relaterade artiklar:
- Hur undviker man datastöld?
- Vilka är de bästa tipsen för mobil säkerhet för smartphone‑användare?
- Vilka är viktiga Android‑säkerhetstips för att skydda min enhet?
- Vilka är de viktigaste skillnaderna i säkerhet mellan Android och iPhone?
Rekommenderade produkter:
- Kaspersky Premium
- Ladda ner en gratis 30‑dagars provversion av vår premiumplan
- Kaspersky Mobile Security
FAQs
Hur kan man avgöra om en mobilapp är säker?
Det finns inget enda tecken som bevisar att en app är säker. Användbara indikationer är en välkänd utvecklare, regelbundna uppdateringar, rimliga behörighetsförfrågningar, säkra inloggningsalternativ och distribution via betrodda kanaler. För appar med högre risk bör utvecklare också följa erkända standarder som OWASP MASVS.
Vad är övervakning av mobilapplikationers hot?
Övervakning av mobilapplikationers hot innebär att observera signaler från en app eller enhet för att upptäcka misstänkt aktivitet som manipulering, ogiltig kodsignering, ovanliga API‑förfrågningar, bot‑aktivitet eller andra tecken på angrepp. Det hjälper utvecklare att förstå hur appar riktas in efter publicering.
Vad är skillnaden mellan säkerhetstestning av mobilappar och penetrationstest?
Säkerhetstestning av mobilappar är den bredare processen att kontrollera en applikation efter sårbarheter med metoder som statisk analys, dynamisk testning, konfigurationsgranskningar och beroendekontroller. Penetrationstest är mer fokuserat på att simulera realistiska attacker för att avgöra om identifierade svagheter faktiskt kan utnyttjas.
Vad är appattestering?
Appattestering använder plattformstillhandahållet underlag för att hjälpa servrar att bedöma en applikations identitet och integritet. Beroende på mekanismen kan det hjälpa till att upptäcka obehöriga ändringar eller misstänkta miljöer, men det kan inte garantera att en app eller enhet är helt säker.