Vad är en phishing-simulering?
En phishing-simulering (simulated phishing) är en kontrollerad säkerhetsövning som återskapar realistiska nätfiskeattacker utan att utsätta medarbetare eller affärssystem för verklig risk. Medarbetare får simulerade nätfiskemeddelanden utformade för att testa om de känner igen misstänkta tecken och hanterar meddelandet på rätt sätt.
Syftet är inte att fälla medarbetare. Simuleringar hjälper företag att förstå hur människor reagerar på realistiska nätfiskeförsök och identifiera beteenden som kan öka säkerhetsrisken.
- Phishing-simuleringar återskapar realistiska attacker i en säker, kontrollerad miljö.
- Medarbetare testas för om de känner igen, undviker och rapporterar misstänkta meddelanden.
- Simuleringar mäter beteende, medan utbildning lär medarbetarna vad de ska leta efter och hur de ska agera.
- Resultaten kan visa var ytterligare insatser för säkerhetsmedvetenhet behövs.
- En bra simulering bör stödja lärande snarare än bestraffa misstag.
- Regelbundna simuleringar hjälper företag att följa om medvetenheten förbättras över tid.
Exempel på en phishing-simulering
Ett företag kan skicka ett simulerat Microsoft 365-lösenordsåterställningsmejl eller en oväntad faktura med en testlänk.
Om en medarbetare klickar på länken, fyller i information på den simulerade sidan eller rapporterar meddelandet registrerar systemet den åtgärden. En korrekt utformad phishing-simulering loggar medarbetares reaktioner utan att stjäla riktiga inloggningsuppgifter eller utsätta medarbetare eller system för ett verkligt cyberhot.
Phishing-simulering kontra phishing-utbildning
Phishing-utbildning lär medarbetarna hur de ska upptäcka och svara på nätfiske. En phishing-simulering testar hur väl de omsätter den kunskapen i realistiska situationer.
Utbildningen ger kunskap och färdigheter för att känna igen och hantera hot. Simuleringen sätter dessa färdigheter på prov i ett verklighetstroget, kontrollerat scenario.
De två kompletterar varandra. Simuleringar är en del av ett bredare program för säkerhetsmedvetenhet och kan visa var medarbetare behöver mer vägledning eller övning.
Oberoende testad och belönad av branschens ledande laboratorier.
Varför är phishing-simuleringar viktiga för företag?
Nätfiske är fortfarande i hög grad en mänsklig utmaning även när företag har starka tekniska säkerhetskontroller. E-postfilter, malwareskydd, och andra försvar kan blockera många hot, men medarbetare kan fortfarande få övertygande nätfiskemeddelanden i inkorgen.
Phishing-simuleringar ger företag ett säkert sätt att testa hur medarbetare reagerar innan en verklig attack inträffar. De visar hur människor agerar när de ställs inför ett realistiskt meddelande.
Detta kan avslöja beteendemässiga svagheter som vanlig utbildning kanske inte visar, till exempel att medarbetare klickar på misstänkta länkar eller inte rapporterar misstänkta meddelanden. Effektiva simuleringar ger en tydligare bild av hur medarbetare reagerar vid verkliga hot.
Hur fungerar phishing-simuleringar?
En phishing-simulering följer vanligtvis en enkel process: planera → simulera → övervaka → analysera → förbättra.
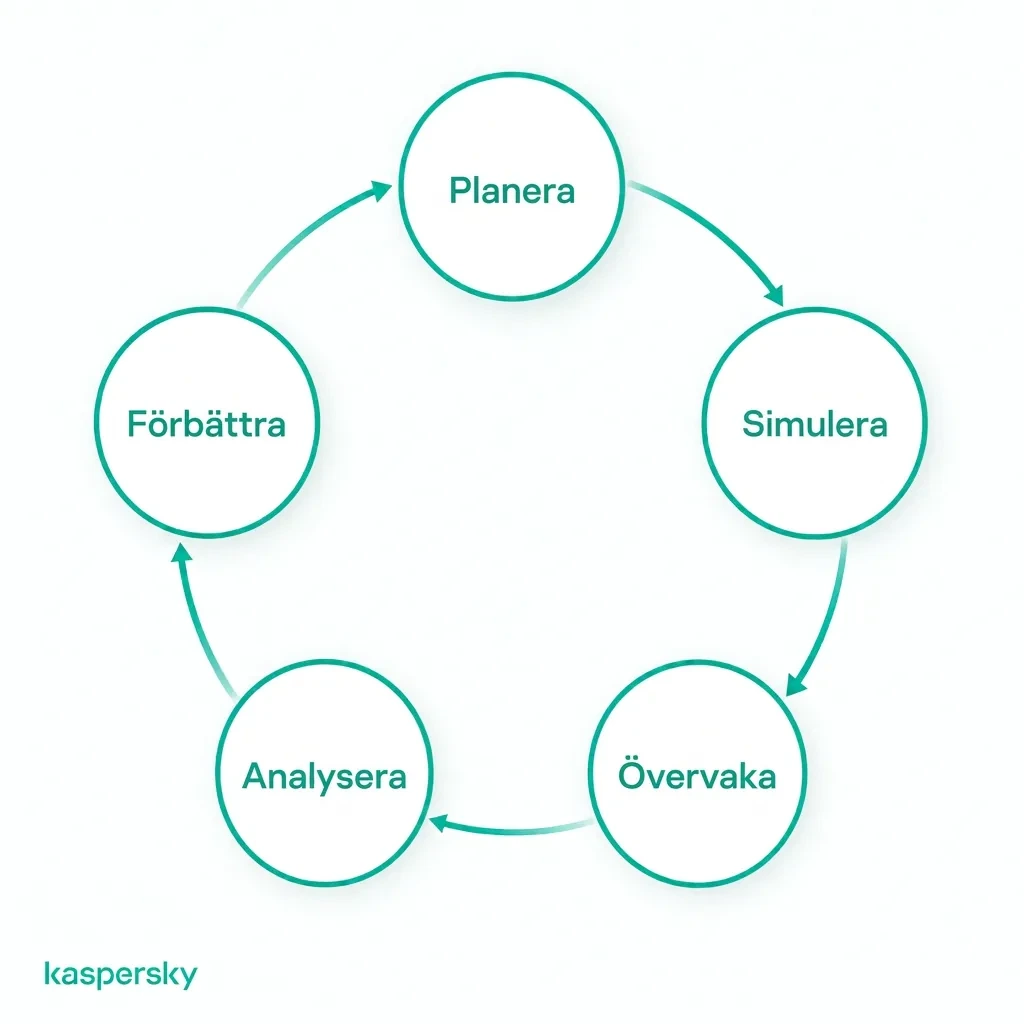
Företaget definierar målet för övningen och skapar ett realistiskt scenario. Det simulerade meddelandet levereras sedan på ett kontrollerat sätt utan att utsätta systemen för verklig malware eller stöld av inloggningsuppgifter.
Simuleringen registrerar medarbetares handlingar såsom:
- Klicka på en länk.
- Fylla i information på en simulerad sida.
- Öppna en bilaga.
- Rapportera meddelandet som misstänkt.
Efteråt analyseras resultaten för att utvärdera hur medarbetarna reagerade och identifiera beteenden eller områden som behöver förbättras.
Vad händer när en medarbetare misslyckas i en phishing-simulering?
Att misslyckas i en phishing-simulering bör leda till konstruktiv återkoppling. Det handlar inte om bestraffning.
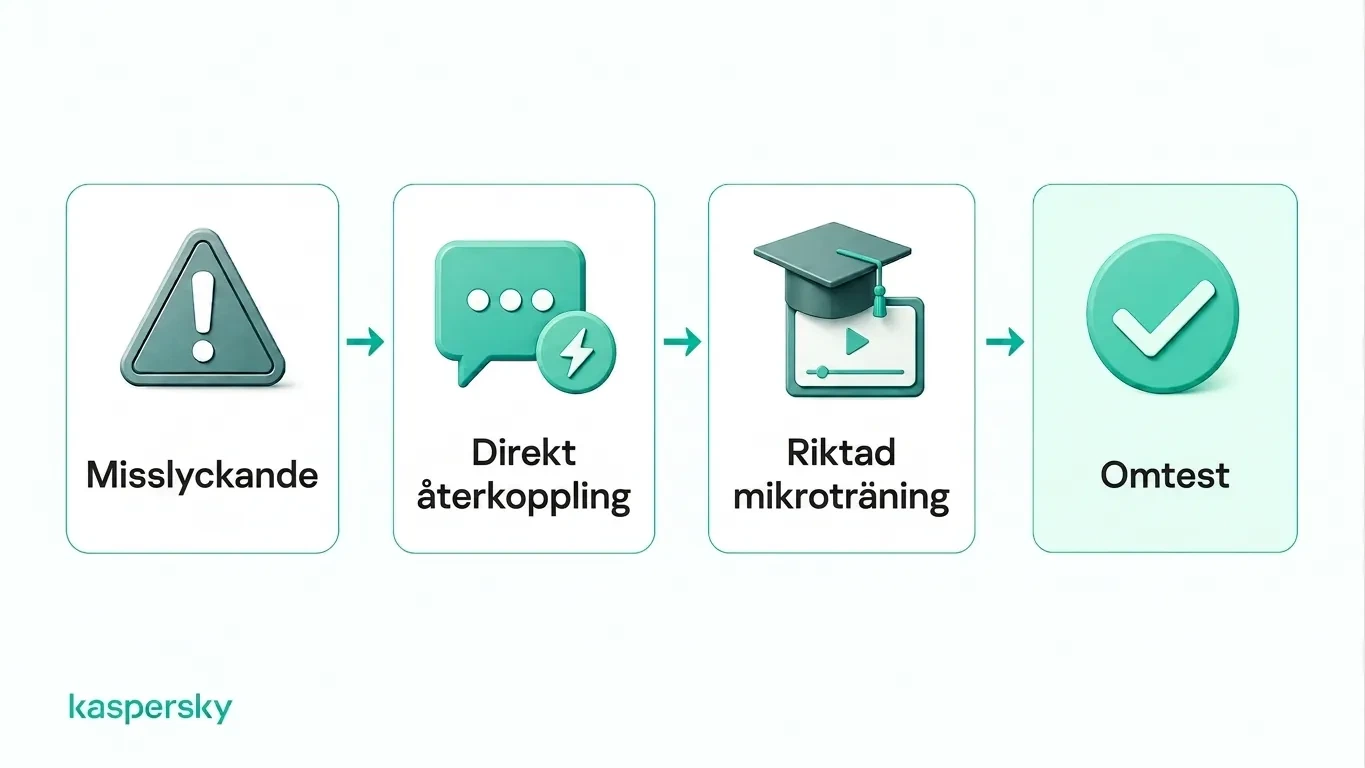
Medarbetaren bör få se de varningstecken som missades medan scenariot fortfarande är färskt, till exempel en ovanlig avsändaradress, brådskande formulering eller en misstänkt inloggningssida. Riktad utbildning kan sedan förstärka rätt agerande.
Företag kan också testa om medarbetare senare för att se om beteendet förbättrats. Målet är att bygga förtroende och bättre vanor — inte att skambelägga eller stämpla personer som säkerhetsproblem.
Vilka typer av phishing-simuleringar kan företag använda?
Företag kan använda flera typer av phishing-simuleringar för att testa hur medarbetare reagerar i olika kanaler. Att variera formatet är viktigt eftersom målet är att lära folk känna igen underliggande varningstecken, inte att memorera en e-postmall.
AI kan göra spear phishing- och förfalskningsscenarier mer trovärdiga genom att generera naturligt klingande, personaliserade meddelanden och realistiska falska identiteter. Dessa scenarier kan testa om medarbetare verifierar ovanliga förfrågningar istället för att förlita sig på utseendet.
|
Simuleringstyp |
Exempel |
Testat beteende |
|
E-postnätfiske |
Falsk Microsoft 365-lösenordsåterställning, delad fil eller faktura |
Om medarbetare undersöker länkar, avsändardetaljer och oväntade förfrågningar innan de klickar |
|
Spear phishing / BEC |
Personligt anpassat meddelande som ser ut att komma från en chef, leverantör eller kollega som begär betalning eller känslig information |
Om medarbetare verifierar ovanliga förfrågningar och följer godkännandeprocesser |
|
Smishing |
Falsk leveransuppdatering eller kontoalarm skickat via smishing (sms-fiske) |
Om medarbetare undviker misstänkta mobillänkar och verifierar oväntade meddelanden |
|
Vishing |
Simulerat telefonsamtal som ber om inloggningsuppgifter, betalningsgodkännande eller kontoinformation |
Om medarbetare ifrågasätter oväntade uppringare och undviker att dela känslig information |
|
QR-kod på en falsk faktura, affisch eller e-post som leder till en simulerad inloggningssida |
Om medarbetare behandlar QR-koder med samma försiktighet som vanliga länkar |
Hur kan företag genomföra effektiva phishing-simuleringar?
Effektiva phishing-simuleringar bör spegla de meddelanden och risker som medarbetare sannolikt möter i sitt dagliga arbete. En ekonomiavdelning kan behöva realistiska faktura‑ eller betalningsscenarier. Andra medarbetare kan oftare exponeras för falska lösenordsåterställningar eller leveransmeddelanden.
Varje simulering bör ha ett tydligt mål: förbättra igenkänning av nätfiske, öka rapporteringsfrekvensen eller testa hur medarbetare hanterar en viss attackmetod. Scenarier bör också variera över tid så att medarbetarna lär sig överförbara varningstecken istället för att känna igen välbekanta testmallar.
Företag kan gradvis införa svårare eller mer personliga simuleringar samtidigt som de håller scenarierna trovärdiga och relevanta för det dagliga arbetet.
Hur ofta bör phishing-simuleringar genomföras?
Det finns inget universellt schema som passar alla företag. Frekvensen bör bero på organisationens behov och hur mogen programmet för säkerhetsmedvetenhet är.
Regelbundna simuleringar är generellt mer användbara än ett årligt engångstest eftersom de låter företag förstärka goda vanor och mäta framsteg över tid. Team som visar svagare resultat kan också dra nytta av mer riktade tester och uppföljande utbildning.
Hur kan företag mäta framgång i phishing-simuleringar?
Resultaten från phishing-simuleringar bör mätas över flera kampanjer istället för att bedömas utifrån ett enda test.
Användbara mätvärden inkluderar:
- Klickfrekvens: hur många medarbetare som klickade på en simulerad phishing-länk.
- Andel som fyllde i inloggningsuppgifter: hur många som lämnade information på en simulerad sida.
- Rapporteringsfrekvens: hur många som korrekt rapporterade meddelandet.
- Tid till rapportering: hur snabbt misstänkta meddelanden rapporterades.
- Återkommande fel: hur ofta samma medarbetare begår liknande misstag över flera simuleringar.
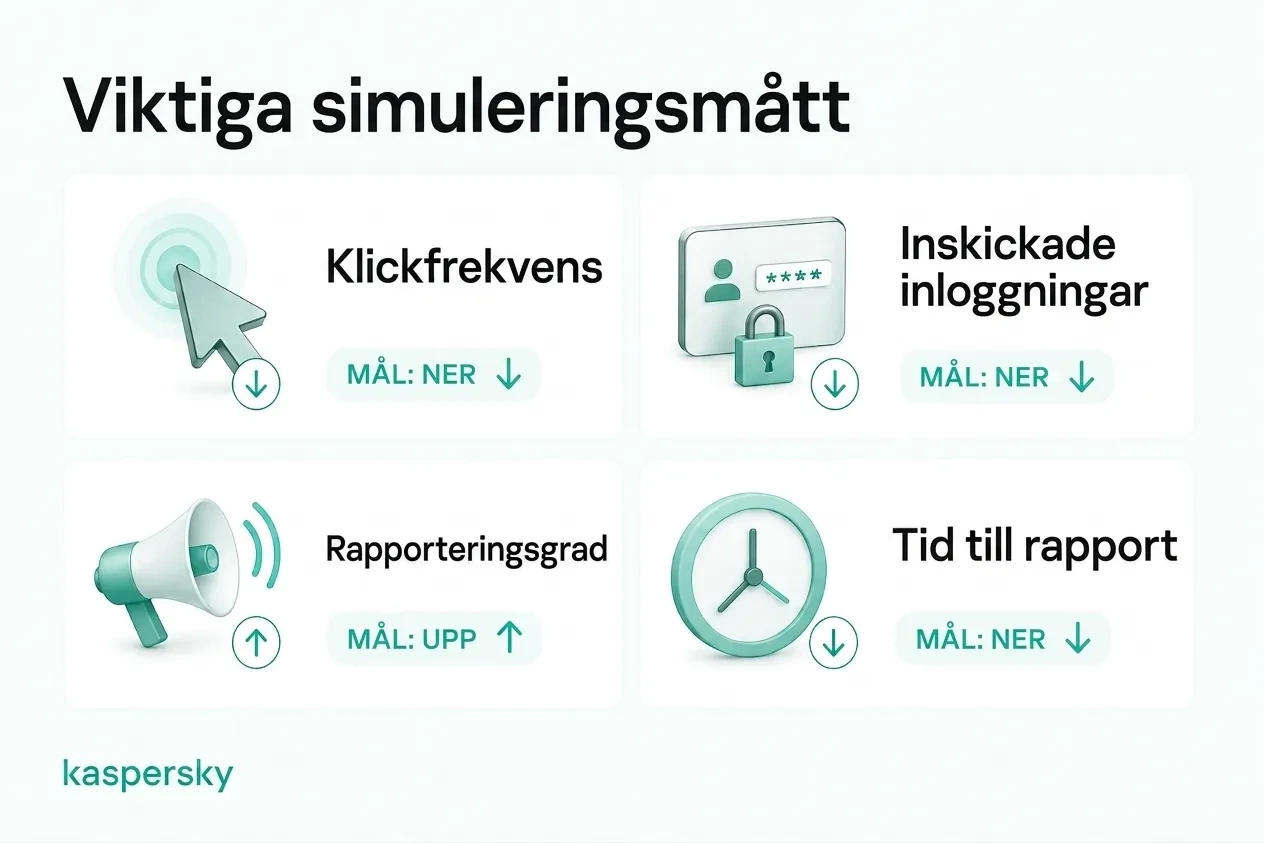
Klickfrekvens kan vara användbar, men bör inte vara enda framgångsindikatorn. En stigande rapporteringsfrekvens och färre upprepade misstag ger ofta en tydligare bild av om medarbetarbeteendet faktiskt förbättras.
Hur integrerar företag phishing-simuleringar i utbildning för säkerhetsmedvetenhet?
Phishing-simuleringar är mest effektiva när de ingår i ett kontinuerligt program för säkerhetsmedvetenhet. Företag kan använda en cykel av utbildning, simulering, återkoppling, mätning och riktad omutbildning för kontinuerlig utveckling av medarbetarnas färdigheter.
Simuleringsresultat kan avslöja specifika kunskapsluckor och hjälpa företag att erbjuda mer relevanta uppföljningskurser istället för att ge alla samma material. När programmet växer kan automatisering förenkla schemaläggning av kampanjer, tilldelning av utbildning, påminnelser och uppföljning av framsteg.
Relaterade artiklar:
- Vad är några effektiva tips för att förebygga nätfiske?
- Vad är de viktigaste skillnaderna mellan spear phishing och nätfiske?
- Hur kan du skydda dig mot AI-phishingbedrägerier?
- Vad är en whaling-attack och hur fungerar den?
Rekommenderade produkter:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - ladda ner gratis provversion i 30 dagar
FAQs
Är phishing-simuleringar lagliga?
Generellt sett ja, men företag bör säkerställa att simuleringar följer tillämpliga arbetsrättsliga, sekretess- och dataskyddsregler. Inom UK måste övervakning av anställda vara laglig, rättvis och transparent, så organisationer bör tänka igenom hur simuleringsdata samlas in och används.
Bör man informera medarbetare om phishing-simuleringar?
Medarbetare bör veta att säkerhetsövervakning och medvetenhetstestning ingår i organisationens säkerhetsprogram, men de behöver inte nödvändigtvis få förhandsbesked om varje enskild simulering. Detta bevarar realism samtidigt som det stödjer transparens.
Vad är en bra klickfrekvens för en phishing-simulering?
Det finns ingen universell "bra" nivå. Ett mer användbart mått är om klick‑ och inloggningsinsändningsfrekvenser minskar över tid samtidigt som rapporteringsfrekvensen ökar.
Vad ska man leta efter i ett verktyg för phishing-simulering?
Sök efter realistiska mallar, säker datainsamling, rapporteringsmätvärden, automatiserad utbildning, schemaläggning av kampanjer, anpassningsmöjligheter och enkel uppföljning av framsteg. Ett bra verktyg bör stödja kontinuerligt lärande snarare än endast engångstestning.