Är det säkert för anställda att använda personliga laptops för arbete?
Anställda kan arbeta säkert från personliga laptops, men endast när enheterna uppfyller rätt säkerhetskrav och åtkomsten till företagets system är ordentligt kontrollerad.
Denna modell är vanligtvis känd som BYOD). Den gör det möjligt för anställda att använda sina egna laptops för arbete istället för att förlita sig på företagsutfärdad utrustning. BYOD kan göra distansarbete mer kostnadseffektivt och flexibelt, särskilt för småföretag med begränsade IT resurser. Anställda måste dock följa tydliga säkerhetskrav när de arbetar hemifrån.
Den största skillnaden är kontroll. Företaget kan vanligtvis styra många aspekter av företagsutfärdad hårdvara, bland annat installera säkerhetsprogram, tvinga fram uppdateringar, hantera åtkomst och tillämpa samma säkerhetsinställningar på varje enhet. BYOD innebär att en del av det ansvaret delas med den anställde. Företaget behöver klara minimistandarder innan åtkomst ges till företagsmejl, filer, molntjänster eller andra system.
BYOD kan vara ett praktiskt alternativ när personliga laptops hålls uppdaterade, skyddas mot skadlig kod, säkras med stark autentisering och används i enlighet med företagets säkerhetskrav. Det kan vara mindre lämpligt när anställda hanterar mycket känslig information eller när en personlig enhet inte kan uppfylla de säkerhetsstandarder företaget kräver.
- BYOD tillåter att anställda arbetar på personliga laptops, förutsatt att enheterna uppfyller företagets säkerhetskrav.
- Håll personliga laptops uppdaterade, använd pålitligt ändpunktskydd, och aktivera diskkryptering samt automatisk skärmlåsning.
- Den största utmaningen med BYOD är att företaget har mindre insyn och kontroll över personligt ägda enheter än över företagsutfärdade laptops.
- Flerfaktorsautentisering, unika lösenord, kryptering och kontrollerad åtkomst kan minska konsekvenserna av en förlorad enhet eller ett kapat konto.
- Arbetsrelaterad information bör sparas i godkända företagskonton och lagringslösningar snarare än i personliga tjänster.
- BYOD kan vara olämpligt där mycket känslig information hanteras eller där personliga enheter inte kan leva upp till företagets säkerhetskrav.
Vilka är de största cybersäkerhetsriskerna med BYOD?
Den huvudsakliga BYOD-risken är inte bara att en laptop är personligt ägd. Problemet är att företag vanligtvis har mindre insyn i hur personliga enheter är konfigurerade och används.
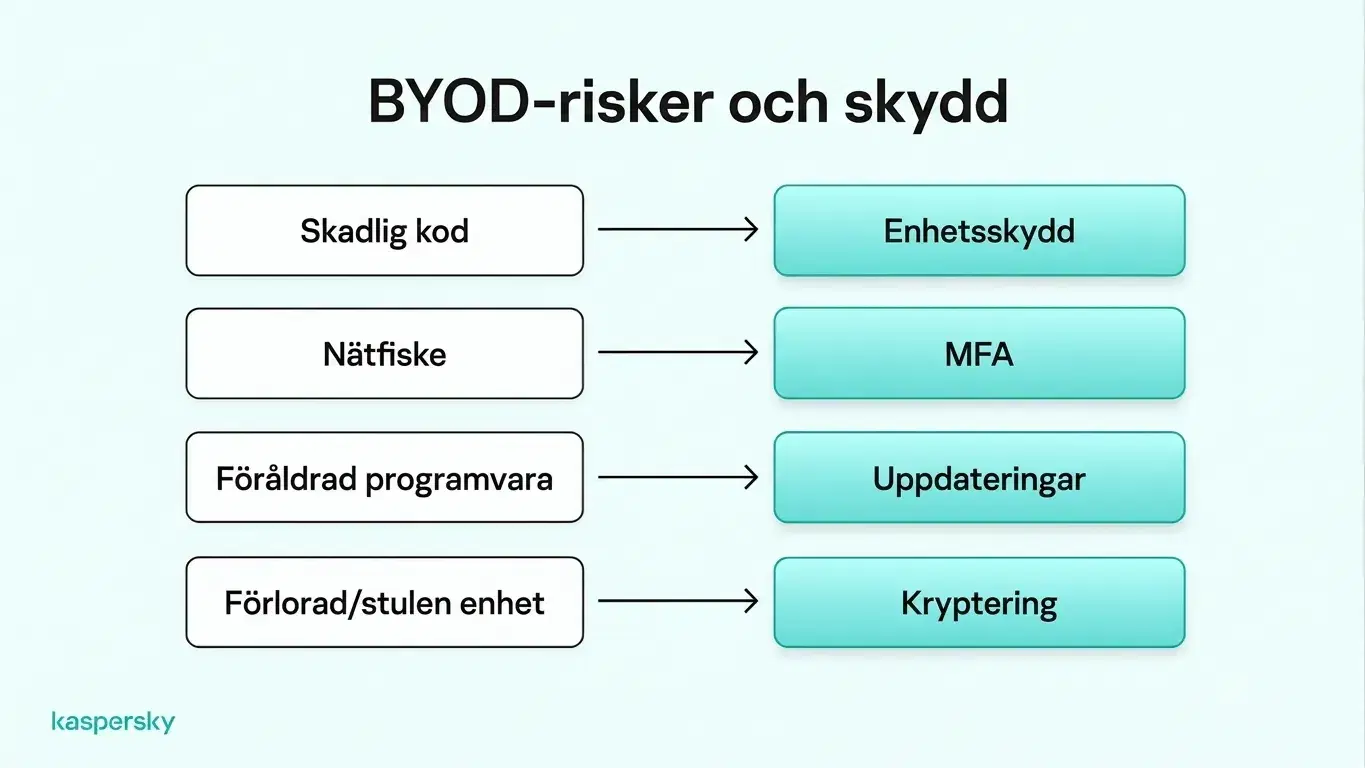
Skadlig kod och ransomware kan kompromettera en laptop och ge angripare åtkomst till företagsfiler eller konton. Phishing kan få anställda att avslöja inloggningsuppgifter eller installera skadlig programvara, medan föråldrade operativsystem, webbläsare och applikationer kan innehålla säkerhetsbrister som redan är åtgärdade i nyare versioner. Till skillnad från företagshanterade enheter förlitar sig personliga laptops ofta på att den anställde installerar uppdateringar och upprätthåller skydd konsekvent.
Delade laptops utgör en annan risk. Om familjemedlemmar eller andra användare kan komma åt samma enhet kan de av misstag installera osäker programvara eller exponera företagsinformation. Användning av osäkra nätverk kan också öka risken, särskilt när fjärråtkomst är dåligt skyddad.
Företagsinformation kan också bli svår att kontrollera när anställda sparar den i personliga molnkonton, lokala mappar eller icke godkända applikationer. Det gör det svårare för företaget att hantera åtkomst eller veta var känsliga data lagras. Detta blir särskilt utmanande när anställda slutar, eftersom företaget kan ha svårt att identifiera och ta bort företagsfiler som sparats på personliga enheter.
Förlorade eller stulna laptops kan också exponera företagsinformation. Risken är högre när fullständig diskkryptering, skärmlås och stark enhetsautentisering inte är aktiverat.
Dessa risker kan variera kraftigt mellan anställda beroende på deras enheter, programvara och säkerhetsvanor. Att fastställa konsekventa cybersäkerhetskrav hjälper småföretag att minska dessa skillnader och skydda företagsinformation mer effektivt.
Hur förbättrar man BYOD-säkerheten för distansanställda?
BYOD-säkerhet fungerar bäst när flera grundläggande skydd kombineras. Varje godkänd personlig laptop bör uppfylla en miniminivå för enhetssäkerhet. Detta omfattar både kontoskydd och hur företagsdata hanteras.
Förbättrad säkerhet behöver inte innebära komplicerad infrastruktur. Att hålla enheter uppdaterade, använda pålitligt ändpunktskydd, kräva stark autentisering och se till att arbetsdata stannar i godkända affärssystem kan minska många vanliga risker.
Skydda enheter mot skadlig kod och obehörig åtkomst
Personliga laptops som används i arbetet bör köra stödjade operativsystem och hålla webbläsare och säkerhetsverktyg uppdaterade. Säkerhetspatchar är viktiga eftersom de åtgärdar kända svagheter som angripare annars kan utnyttja.
Pålitligt ändpunktskydd bör också installeras för att hjälpa till att upptäcka och blockera skadlig kod, ransomware och andra hot. Detta är särskilt viktigt på BYOD-enheter eftersom anställda kan använda dem för personlig surfning och ladda ner appar eller filer utanför företagets kontroll.
Fullständig diskkryptering kan hjälpa till att skydda information om en laptop förloras eller blir stulen. Enheter bör också använda automatisk skärmlåsning och säker autentisering, såsom ett starkt lösenord eller PIN, gärna med biometrisk autentisering där det stöds.
Säker fjärråtkomst till företagsystem
Företagsmejl och andra viktiga konton bör skyddas med MFA. Detta lägger till en kontroll utöver lösenordet och kan hjälpa till att förhindra kontoövertagande om inloggningsuppgifter stjäls.
Anställda bör använda starka och unika lösenord för företagskonton, helst lagrade i en lösenordshanterare. Passkeys kan erbjuda ett annat säkert inloggningsalternativ där de stöds.
Fjärrarbetare bör också använda säkert Wi‑Fi och krypterade anslutningar när de når företagsystem. En VPN) kan krävas vid anslutning till privata företagsresurser eller om företaget tillhandahåller en som del av sin fjärråtkomstlösning. En VPN bör dock ses som ett lager i flera lager och inte ersätta ändpunktsäkerhet, MFA eller säkra kontovanor.
Håll affärsdata och personliga data åtskilda
Arbetsrelaterad information bör lagras i godkända företagskonton och företagshanterad molnlagring. Till exempel bör anställda spara företagsdokument i ett godkänt Microsoft 365‑ eller Google Workspace‑konto snarare än i en personlig molnlagring. Detta hjälper företaget att kontrollera åtkomst till känsliga filer.
Hushållets medlemmar bör inte kunna komma åt företagsinformation på en delad laptop. Separata användarkonton kan minska oavsiktlig åtkomst. Separata webbläsarprofiler kan också göra det enklare att hålla arbets- och privata inloggningar isär.
Dessa åtgärder förbättrar ordning och minskar oavsiktlig överlappning mellan privat och arbetsrelaterad aktivitet. De ger inte fullständig säker isolering. Om enheten själv är komprometterad kan skadlig kod ändå påverka mer än ett konto eller en profil.
Hur kan småföretag hantera BYOD-säkerheten?
Småföretag kan hantera BYOD mer effektivt genom att fastställa tydliga regler innan anställda kopplar personliga laptops till företagets system.
En BYOD-policy bör förklara vilka enheter som är tillåtna, minimala säkerhetsstandarder de måste uppfylla, vilka applikationer och tjänster anställda ska använda och vad anställda ansvarar för. Den bör också omfatta accepterat bruk, hur företagsinformation ska lagras och vad som händer om en enhet förloras, komprometteras eller inte längre används i arbetet.
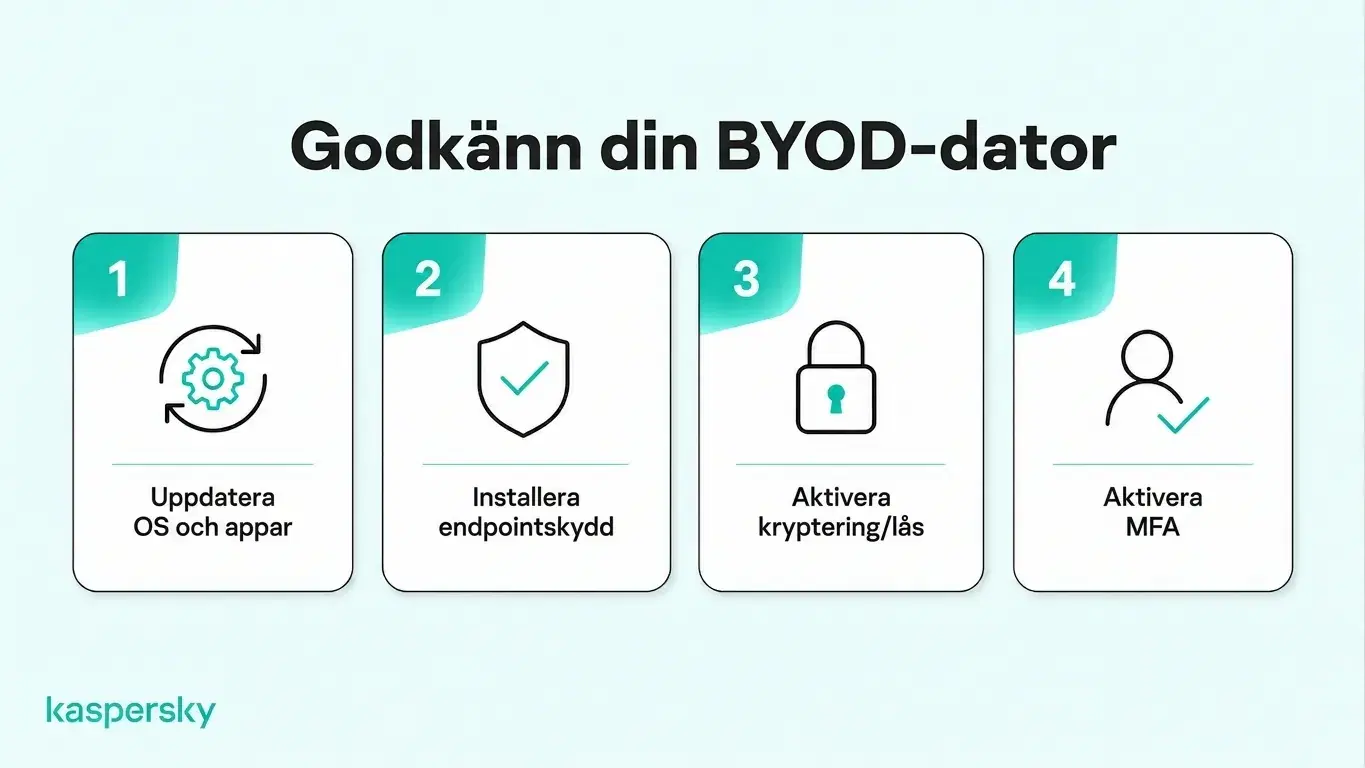
Innan åtkomst ges till företagsystem bör småföretag verifiera att personliga laptops uppfyller deras minimikrav. Till exempel kan anställda fylla i en kontrollista för enhetsgodkännande som bekräftar att operativsystemet är stödt, säkerhetsuppdateringar är installerade, ändpunktskydd är aktivt och kryptering är aktiverad. Periodiska kontroller kan hjälpa till att identifiera enheter som inte längre uppfyller kraven.
Åtkomst bör följa principen om minsta privilegium. Ge anställda bara de system och den information de behöver för sin roll. Behörigheter bör granskas när ansvarsområden förändras och tas bort snabbt när någon lämnar företaget. Avslut av anställning bör också ta itu med eventuella företagsfiler som fortfarande kan finnas lagrade på en personlig laptop.
Centraliserade säkerhetsverktyg kan förenkla detta genom att hjälpa företag att hantera åtkomst och enhetsskydd från en plats. All övervakning bör begränsas till vad som är nödvändigt för affärssäkerheten och undvika onödig insyn i en anställds privata aktiviteter eller filer.
Oberoende testat och belönat av branschens ledande laboratorier.
Vad bör du göra om en anställds personliga laptop är komprometterad?
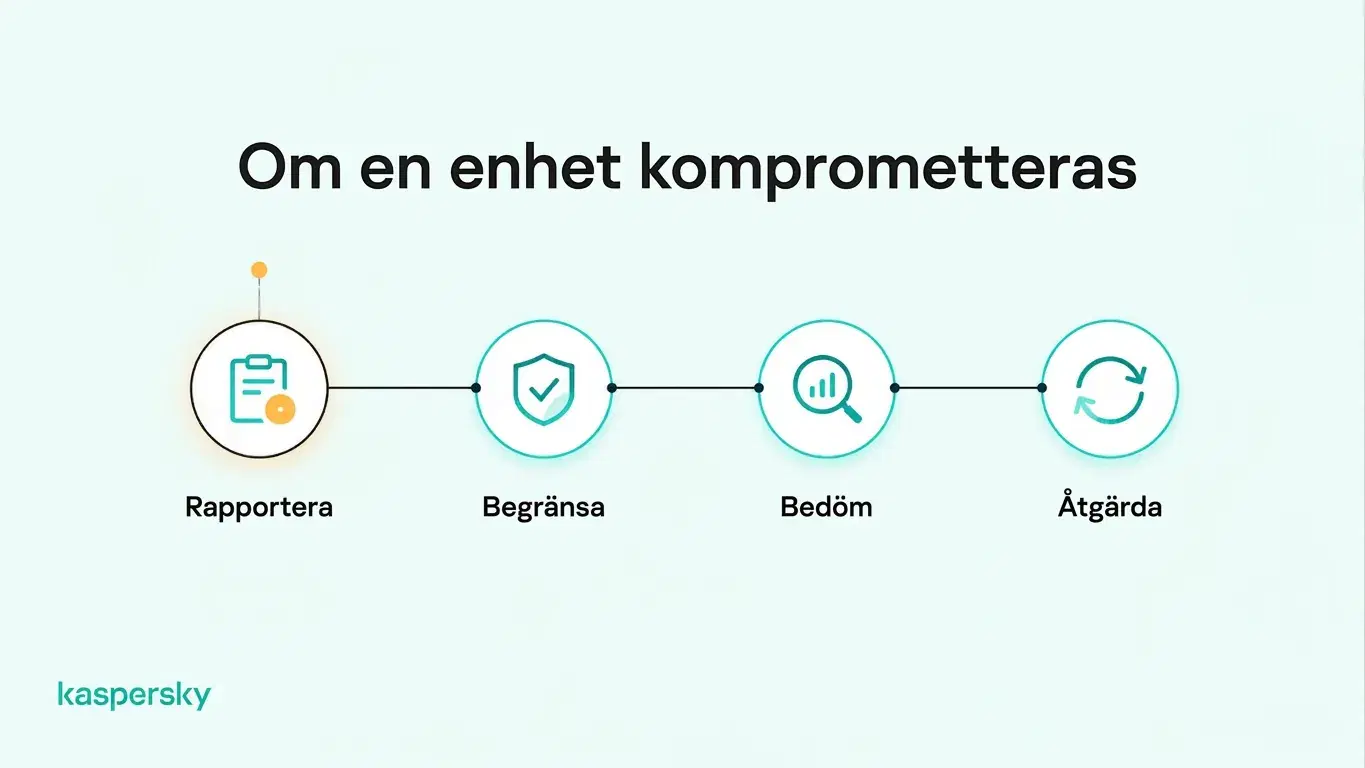
Anställda bör rapportera misstänkt skadlig kod, obehörig åtkomst eller en förlorad/stulen laptop så snart som möjligt. Snabb rapportering ger företaget mer tid att begränsa åtkomst och skydda berörda konton.
Prioritet är att begränsa skadan. Detta kan innebära att temporärt blockera enheten från företagsystem, logga ut aktiva sessioner, återställa berörda autentiseringsuppgifter eller isolera en eventuell infekterad enhet.
När omedelbar begränsning är genomförd bör företaget bedöma om företagskonton, filer eller system exponerats. Kontrollera:
- Om företagsfiler fanns lagrade på laptopen
- Vilka företagskonton som hade aktiva sessioner på enheten
- Om misstänkta inloggningar ägt rum
- Om enheten hade åtkomst till känsliga system eller molntjänster.
Om skadlig kod misstänks bör enheten rengöras och kontrolleras innan viktiga autentiseringsuppgifter ändras på den. Ändringar i känsliga konton bör göras från en känd ren enhet.
En komprometterad personlig laptop bör först få åtkomst till företagsystem igen när säkerhetsproblemet är löst och enheten återigen uppfyller företagets BYOD-krav. Vid förlorad eller stulen laptop ska berörda konton och sessioner förbli begränsade tills företaget är nöjt med att åtkomsten är säkrad.
Relaterade artiklar:
- Vilka är riskerna med sårbarheter i ändpunktsenheter i BYOD-miljöer?
- Vad är de viktigaste skillnaderna mellan personligt och företagsantivirus?
- Vilka är väsentliga e‑postrutiner för småföretag?
- Hur kan en "Guide: cybersäkerhet för småföretag" hjälpa mitt team?
Rekommenderade produkter:
FAQs
Kan arbetsgivare övervaka anställdas personliga laptops?
Ja, arbetsgivare kan övervaka arbetsrelaterade aktiviteter eller säkerhetsinställningar på personliga laptops, beroende på tillämplig lagstiftning och företagspolicys. Övervakning bör vara transparent, begränsad till legitima affärsbehov och respektera den anställdes integritet.
Kan ett företag fjärrradera en anställds personliga laptop?
Ja, vissa enhetshanteringsverktyg tillåter företag att fjärrradera en hel laptop, inklusive personliga filer. Andra kan selektivt ta bort företagsdata. Anställda bör förstå dessa möjligheter innan de går med på en enhetshantering.
Vem betalar för säkerhetsprogram på anställdas personliga laptops?
Arbetsgivare betalar ofta för säkerhetsprogram som krävs på personliga arbetslaptops för att säkerställa konsekvent skydd. Vem som slutligen ansvarar för kostnaden beror dock på företagspolicyn, anställningsavtal och gällande lagstiftning.
Bör småföretag tillhandahålla laptops eller tillåta att anställda använder sina egna?
Företagsutfärdade laptops är i allmänhet att föredra när företag behöver större kontroll över säkerheten eller hanterar känsliga data. BYOD kan erbjuda flexibilitet och lägre utrustningskostnader, förutsatt att personliga enheter uppfyller företagets säkerhetskrav.