Varför är småföretag attraktiva mål för hackare?
Småföretag lockar hackare eftersom de hanterar värdefulla uppgifter och ekonomiska transaktioner, samtidigt som de ofta har färre resurser för att skydda sina system. Cyberkriminella kan utnyttja dessa möjligheter för att stjäla pengar, kompromettera konton eller få åtkomst till större organisationer.
Inte alla attacker är riktade mot ett enskilt företag. Många cyberattacker sker automatiskt eller sprids brett, där angripare använder verktyg för att identifiera exponerade system och vanliga säkerhetsbrister. Andra attacker är medvetet inriktade mot specifika företag, anställda, leverantörsrelationer eller betalningsprocesser.
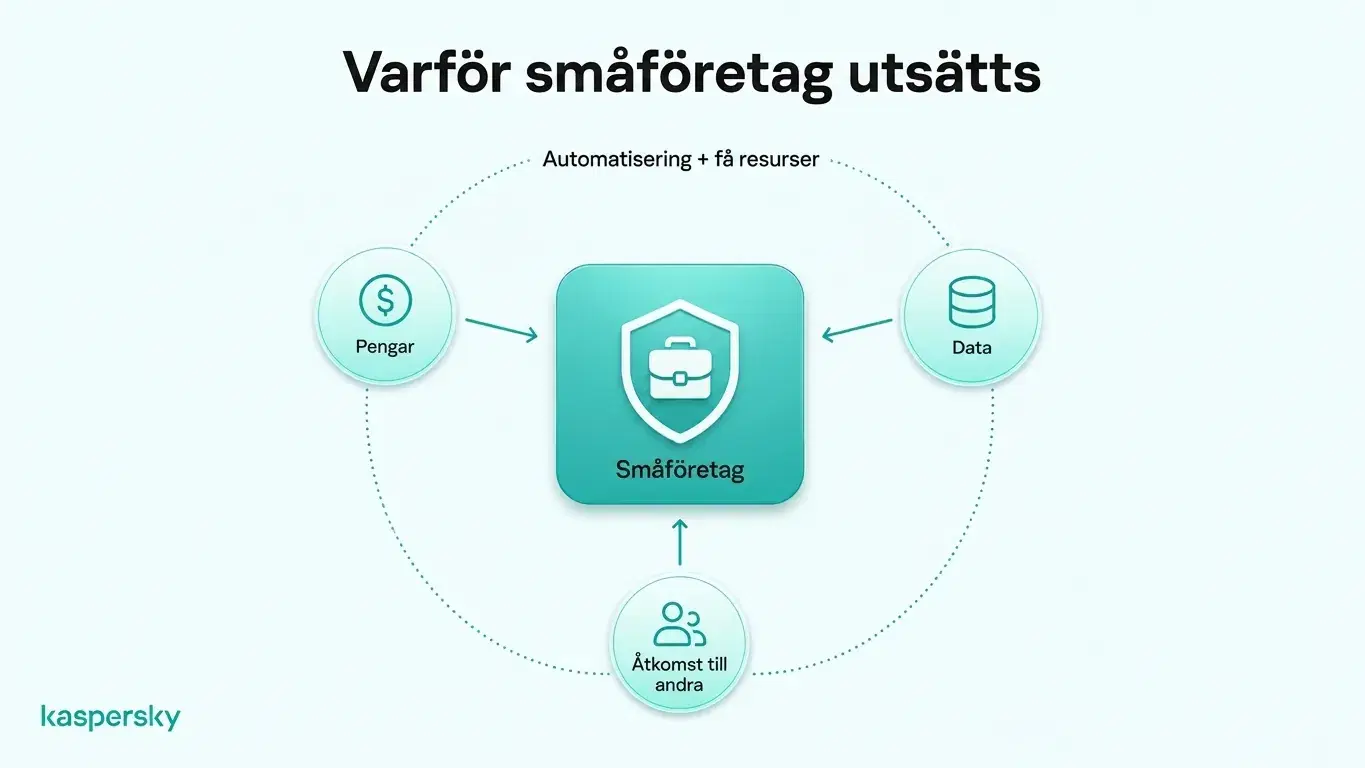
Pengar är en uppenbar drivkraft. Angripare kan försöka stjäla från företagskonton eller genomföra andra typer av ekonomiska bedrägerier. Lösensummor är ett annat sätt för hackare att försöka få tillgång till pengar direkt.
Småföretag kan innehålla värdefull information, inklusive kunduppgifter, personalregister, inloggningsuppgifter och kommersiellt känslig information. Deras relationer med större organisationer kan också göra dem attraktiva mål, eftersom angripare ibland kan använda komprometterade leverantörer eller partners för att nå andra företag.
En annan faktor är resurser. Mindre företag kan ha begränsat IT‑stöd och ofta färre formella cybersäkerhets‑processer. Det betyder inte att småföretag automatiskt är osäkra, men det kan göra att vanliga svagheter blir svårare att upptäcka och åtgärda snabbt.
Det viktigaste att känna till:
- Småföretag kan bli direkt riktade, men många attacker är automatiska eller opportunistiska snarare än personligt inriktade mot ett specifikt företag.
- Cyberkriminella kan drivas av bedrägerier (nätbedrägeri), lösensummor, åtkomst till företagskonton eller värdefulla företags‑ och kunddata.
- Företagsmejl, anställdas inloggningsuppgifter, kundregister och leverantörsrelationer kan alla göra ett litet företag värt att attackera.
- Kopplingar till större organisationer kan skapa risk i leverantörskedjan, vilket gör mindre företag användbara som språngbrädor till andra mål.
- Begränsade IT‑resurser och färre dedikerade säkerhetsprocesser kan öka exponeringen om vanliga svagheter lämnas olösta.
- Grundläggande skyddsåtgärder som MFA, unika lösenord, säkerhetsuppdateringar, slutpunktsskydd, medvetenhet hos anställda och testade backups kan minska många av de vanligaste riskerna.
Hur attackerar hackare småföretag?
Hackare angriper ofta småföretag genom nätfiske, social manipulation, stulna inloggningsuppgifter, skadlig kod, utpressningsprogram (ransomware) och ospelade eller ej uppdaterade programvaror. Dessa metoder kan ge angripare åtkomst till företagskonton, känslig information eller kritiska system utan att kräva mycket avancerade tekniker.
Nätfiske och bedrägerier via företagsmejl
Nätfiske‑mejl, falska inloggningssidor, utgivarförfalskning och andra former av social engineering används ofta för att stjäla inloggningsuppgifter eller manipulera betalningar.
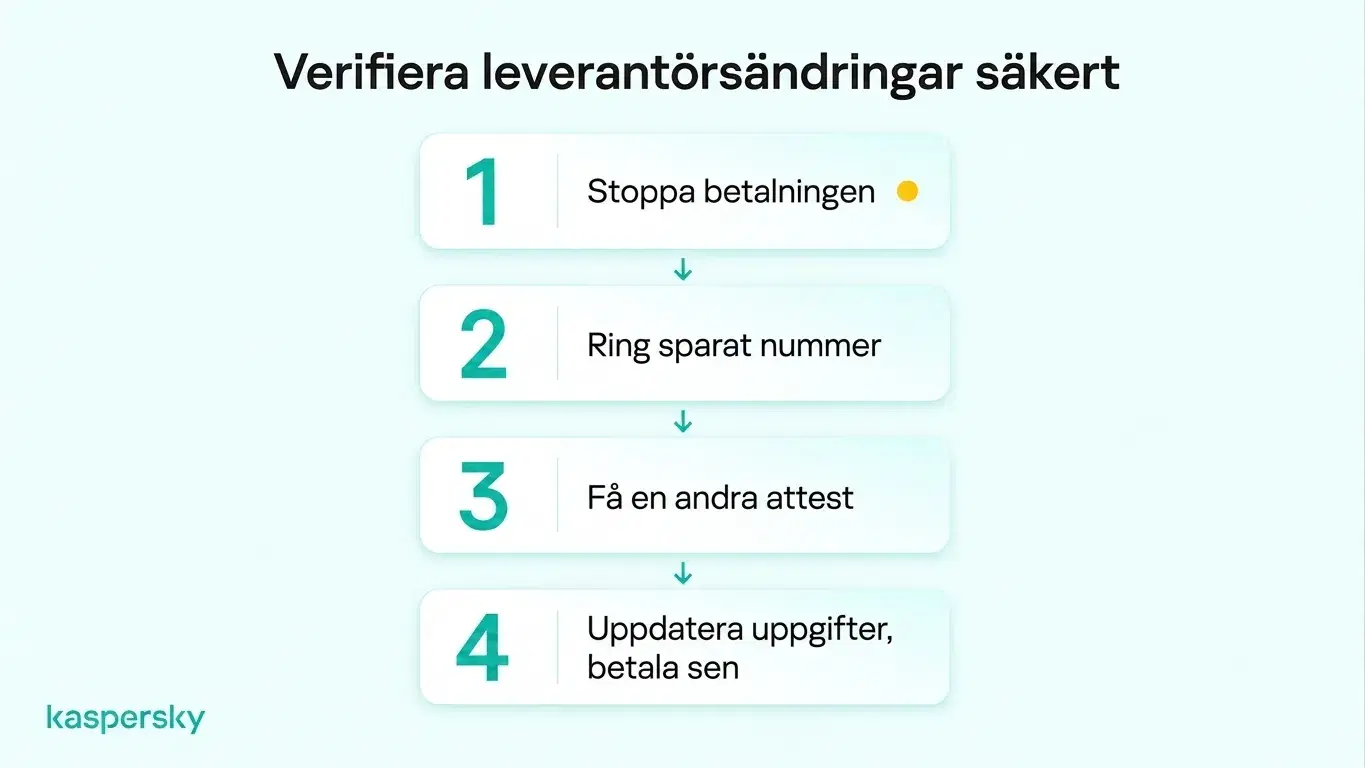
Ett typiskt exempel är en förfalskad leverantörsfaktura. En angripare kan utge sig för att vara en känd leverantör och skicka vad som ser ut att vara en riktig faktura, men med ändrade bankuppgifter. Om ändringen inte verifieras oberoende kan företaget betala pengar direkt till angriparen.
Malware och ransomware
Skadlig kod kan stjäla information, övervaka aktivitet eller ge angripare obehörig åtkomst till enheter. Ransomware, eller utpressningsprogram, kan kryptera företagsfiler och störa verksamheten. Vissa ransomware‑attacker innebär även att känslig information stjäls och hotas att publiceras om ingen lösensumma betalas.
Komprometterade inloggningsuppgifter
Svaga eller komprometterade lösenord kan ge angripare åtkomst till företagsmejl och en rad andra konton. När de väl är inne kan de läsa meddelanden, utge sig för anställda eller använda betrodda konton för att rikta sig mot kunder och leverantörer.
Programvarusårbarheter
Ouppdaterade applikationer och osäkra fjärråtkomstverktyg kan skapa ingångspunkter till företagsystem. Att hålla programvaror stödjda och uppdaterade hjälper till att åtgärda kända svagheter innan angripare kan utnyttja dem.
Vad händer när ett småföretag blir hackat?
En framgångsrik cyberattack kan kosta ett småföretag pengar, störa den dagliga verksamheten, exponera känslig information och skada kunders förtroende. Konsekvenserna kan vara särskilt allvarliga för företag med begränsade finansiella reserver eller återhämtningsresurser.
Ekonomiska förluster är ofta den första konsekvensen. Kostnaderna kan komma från bedrägliga betalningar, återställningsarbete, förlorad omsättning, utbyte av system eller utpressningskrav. Dessa kostnader kan vara svåra för många småföretag att bära.
Driftstopp kan vara särskilt svårt för småföretag. Om viktiga konton, filer, betalningssystem eller molntjänster blir otillgängliga kan den dagliga verksamheten stoppa. Utan dedikerat IT‑stöd kan det ta längre tid att återfå åtkomst och återuppta normala affärsaktiviteter.
Cyberattacker kan också leda till dataintrång som exponerar kund‑, personal‑ eller företagshemligheter. Beroende på vilken information som drabbas och vilka lagar som gäller kan företaget behöva utreda incidenten, underrätta drabbade parter eller rapportera intrånget till relevanta myndigheter.
Kunder och affärspartners kan förlora förtroendet för ett företag om känslig information läcks eller tjänster störs. Detta kan vara särskilt förödande för småföretag som är beroende av återkommande kunder och långsiktiga relationer.
Hur kan småföretag skydda sig mot hackare?
Småföretag kan minska risken för cyberattacker genom att skydda konton med starka lösenord och MFA, hålla enheter uppdaterade, använda slutpunktsskydd och utbilda anställda att känna igen social engineering. Regelbundna backups och tydliga rutiner för incidentrapportering ger ytterligare skydd.
Säkra företagskonton. Använd starka och unika lösenord för företagskonton och lagra dem i en betrodd lösenordshanterare i stället för att återanvända inloggningar.
Flerfaktorsautentisering (MFA) bör också vara aktiverad för viktiga konton som e‑post, molnplattformar, finanstjänster och administratörskonton. Anställda bör endast ha åtkomst till de system och den information de behöver för sin roll.
Skydda enheter och programvara. Företagslaptops, mobiltelefoner och andra enheter bör få säkerhetsuppdateringar snabbt. Ett pålitligt slutpunktsskydd kan också hjälpa till att upptäcka och blockera skadlig kod, ransomware, skadliga webbplatser och andra hot. Gammal eller inte längre stödd programvara bör bytas ut där det är möjligt om den ger åtkomst till viktiga företagsystem.
Oberoende testat och belönat av ledande laboratorier i branschen.



Anställda bör veta hur de känner igen nätfiske och ovanliga betalningsbegäranden. Företag bör också införa enkla verifieringsrutiner så att personal inte behöver lita på att ett e‑postmeddelande eller meddelande är äkta.
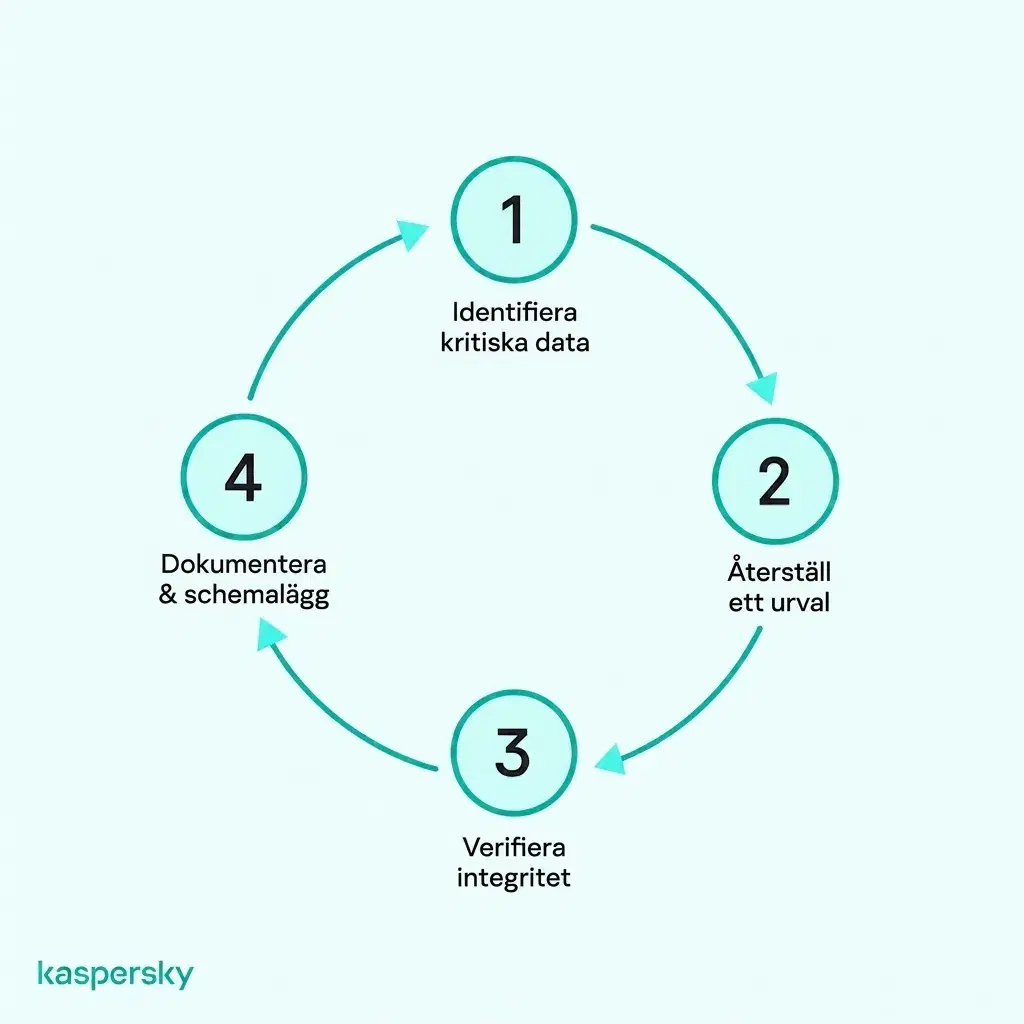
Förbered er för potentiella säkerhetsincidenter. Behåll säkra backups av viktig företagsdata och testa dem regelbundet för att säkerställa att information verkligen kan återställas. Anställda bör också veta vem de ska kontakta om de får ett misstänkt meddelande, förlorar en enhet eller misstänker att ett konto komprometterats.
Relaterade artiklar:
- Vad är bedragna webbplatser och hur undviker man bedragna webbplatser?
- Vad behöver skadlig kod för att frodas
- Hur undviker man datastöld
- Varför är cybersäkerhet för småföretag avgörande för ditt skydd?
Rekommenderade produkter:
- Kaspersky Premium
- Ladda ner en gratis 30‑dagars provperiod av vår premiumplan
- Kaspersky Mobile Security
FAQs
Kan hackare attackera ett småföretag som saknar webbplats?
Ja. En webbplats är bara en möjlig ingångspunkt. Angripare kan rikta sig mot företagsmejl, molnkonton, anställdas enheter, fjärråtkomsttjänster, lösenord och leverantörer även om företaget saknar en offentlig webbplats.
Hur kan ett småföretag avgöra om hackare fått åtkomst till dess system?
Varningssignaler kan inkludera okända inloggningsaviseringar, oväntade lösenordsändringar, nya vidarebefordringsregler i e‑post, ovanliga betalningar, okänd programvara eller enheter som beter sig annorlunda. Säkerhetsprogram och aktivitetsloggar för konton kan också hjälpa till att identifiera misstänkt åtkomst.
Vem ansvarar för molnsäkerhet?
Molnsäkerhet är vanligtvis ett delat ansvar mellan leverantören och företaget som använder tjänsten. Leverantören skyddar vanligtvis den underliggande molninfrastrukturen, medan kunden ansvarar för områden som kontosäkerhet, åtkomsträttigheter, konfigurationer och de data som lagras. Den exakta ansvarsfördelningen beror på vilken molntjänst som används.
Vilka branscher blir oftast utsatta för cyberattacker?
Enligt Verizon's 2026 Data Breach Investigations Report registrerade tillverkningsindustrin, professionella tjänster, offentlig förvaltning, vårdsektorn och finansbranschen några av de högsta antalen bekräftade dataintrång. Dock står företag i alla branscher och storlekar inför risker för cyberattacker.