Hur får bedragare tag på dina personuppgifter?
Bedragare kan få tag på personuppgifter på många olika sätt. Ibland lurar de personer att lämna ut uppgifter via nätfiskemeddelanden, falska webbplatser, bluffsamtal, quiz, enkäter eller andra former av social ingenjörskonst. Information kan också stjälas direkt från en enhet med skadlig kod, exponeras i ett dataintrång, samlas in från offentliga källor eller inhämtas med fysiska metoder som kortskimming eller stulet postgods.
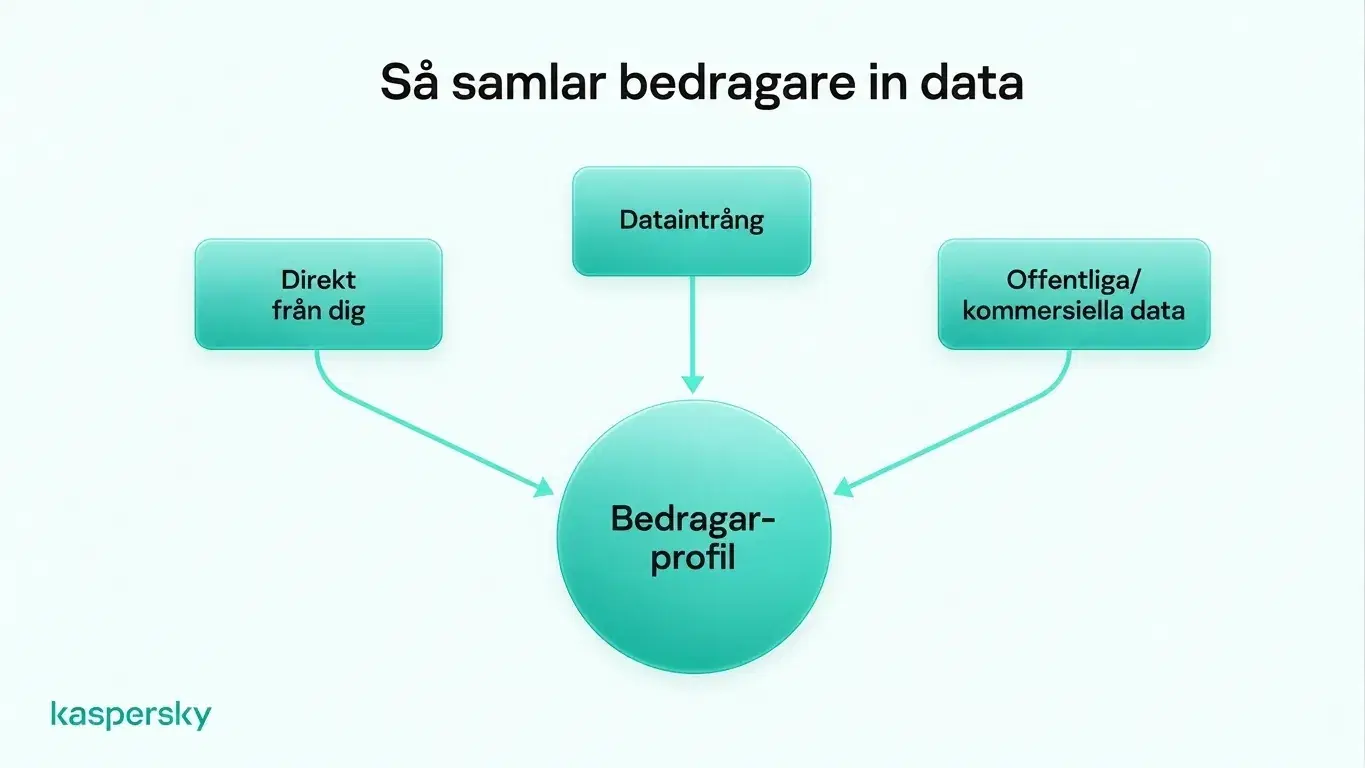
Ofta samlar bedragare information från flera källor istället för att förlita sig på ett enda angrepp. Genom att koppla ihop dessa uppgifter kan de få en mer detaljerad bild av en person och göra sina bedrägerier mer trovärdiga.
- Bedragare får ofta information på tre huvudsätt: direkt från offret, via läckta eller komprometterade data (dataintrång) och från offentligt eller kommersiellt tillgängliga källor.
- Olika uppgifter kan kombineras för att skapa en mycket mer detaljerad profil, vilket förklarar varför en bedragare ibland redan känner till äkta personuppgifter.
- Kasperskys forskning från 2025 visade att 88,5 % av de analyserade nätfiskeangreppen syftade till att stjäla kontouppgifter.
- Att en uppringare eller ett meddelande känner till ett namn, adress, bank, arbetsgivare eller annan äkta information bevisar inte att personen som kontaktar dig är verklig.
- Säkerhetsprogram, betrodda nedladdningar, snabba programuppdateringar och att dela mindre personlig information online kan minska mängden uppgifter bedragare får tillgång till.
- Unika lösenord och tvåfaktorsautentisering kan göra läckta inloggningsuppgifter avsevärt mindre användbara om personuppgifter blir exponerade.
Nätfiske och social ingenjörskonst
Nätfiske och andra former av social ingenjörskonst bygger på manipulation snarare än tekniska hackerangrepp. Bedragare kan skicka e‑post eller ringa samtal som ser ut att komma från en bank, ett leveransföretag, en myndighet, en arbetsgivare eller en annan betrodd organisation.
Dessa bluffar kan anta flera former. Smishing använder textmeddelanden. Vishing använder röstsamtal. Falska webbplatser, nätbutiker, quiz, enkäter, tävlingar och giveaways kan också utformas för att samla personuppgifter.
Syftet är vanligtvis att få offret att lämna uppgifter som användarnamn, lösenord, betalningsinformation eller personliga identifierare. Bluffen kan uppmana någon att klicka på en skadlig länk eller ge angriparen fjärråtkomst till en enhet.
Infostealers och annan skadlig kod
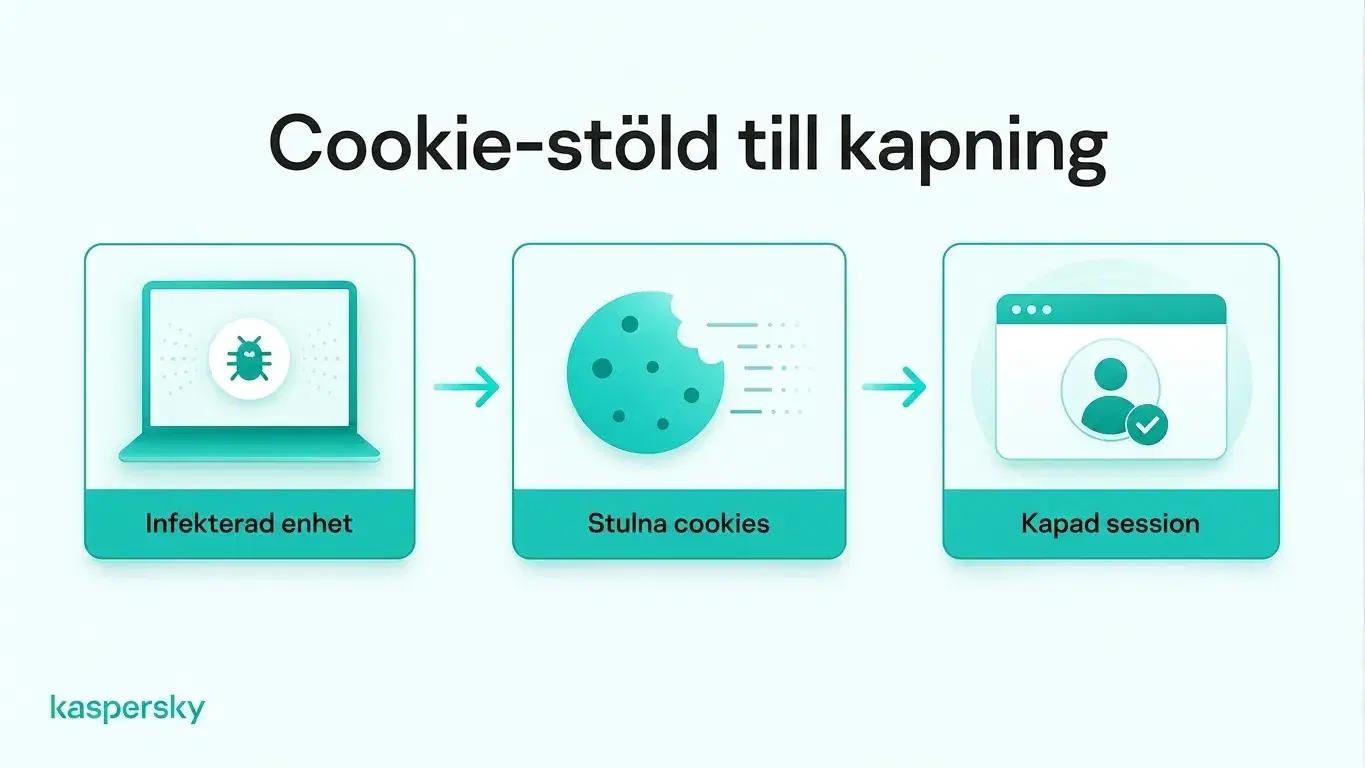
Skadlig kod kan samla personuppgifter direkt från en infekterad enhet. Infostealers är en typ av skadlig kod som specifikt utformats för att hitta och stjäla data som sparade lösenord, webbläsarkakor, betaluppgifter, filer och annan känslig information.
Skadlig kod kan infektera enheter via skadliga nedladdningar, nätfiske‑bilagor, komprometterade webbplatser eller falska appar utklädda till legitim programvara.
Webbläsarkakor kan också vara värdefulla. Stulna sessionkakor kan potentiellt tillåta angripare att kapa en aktiv inloggning utan att behöva ange lösenordet igen. Det är en anledning till att skadlig kod på en betrodd enhet kan exponera mer än bara lokalt lagrade filer.
Dataintrång
Personuppgifter kan också exponeras genom ett företag eller en onlinetjänst även när individen själv inte gjort något fel.
Ett dataintrång kan avslöja e‑postadresser, telefonnummer, namn, lösenord, betalningsinformation, födelsedatum eller andra kontouppgifter. Stulna inloggningsuppgifter kan sedan återanvändas i senare bedrägerier eller säljas vidare till andra kriminella på dark web.
Komprometterade data kan vara användbara under lång tid. Även om ett gammalt lösenord inte längre gäller kan andra uppgifter som e‑postadress, telefonnummer, hemadress eller födelsedatum fortfarande kombineras med nyare information från andra källor för vissa former av identitetsstöld.
Offentliga källor och datamäklare
All information som bedragare använder är inte stulen. En del kan redan vara offentlig eller kommersiellt tillgänglig.
Profiler i sociala medier kan avslöja namn, arbetsplatser, släktingar, platser, födelsedagar, intressen, reseplaner och andra personuppgifter. Offentliga register, tjänster för sökning av personuppgifter, kataloger och datamäklare kan ge ytterligare information som kontaktuppgifter, adresser och demografiska data.
Fysiska metoder
Bedragare kan också samla information offline. Shoulder surfing innebär att man iakttar någon som skriver in en PIN eller annan känslig uppgift på en offentlig plats.
Kortskimming‑enheter kan fånga betalkortsuppgifter, medan stulet postgods kan innehålla kontoutdrag, kontoinformation eller identitetshandlingar. Kassera inte dokument utan att förstöra dem ordentligt — avfall med personuppgifter kan också avslöja användbar information.
Vad kan bedragare göra med dina personuppgifter?
Vad bedragare kan göra med personuppgifter beror på vilka uppgifter de får tag på. Även en e‑postadress eller ett telefonnummer kan användas för nätfiske eller riktade bedrägerier, medan mer detaljerad information möjliggör mer trovärdig impersonation, kontokapning eller identitetsstöld.
Till exempel kan en bedragare kombinera en e‑postadress som exponerats i ett dataintrång med en arbetsgivares namn som hittats på sociala medier. De kan då skicka ett nätfiskemeddelande som ser ut att komma från företagets IT‑avdelning, vilket gör begäran mer trovärdig.
Att känna till äkta personuppgifter gör inte ett samtal eller meddelande trovärdigt.
Bedragare kan använda olika typer av personuppgifter för olika ändamål:
|
Exponerad information |
Vad bedragare kan göra med den |
|
E‑postadresser och telefonnummer |
Skicka riktade nätfiskemeddelanden, bluffsamtal eller falska kontovarningar. |
|
Användarnamn och lösenord |
Försöka få åtkomst till konton eller testa återanvända inloggningsuppgifter på andra tjänster. |
|
Betalkorts‑ eller bankuppgifter |
Försöka obehöriga transaktioner eller finansiella bedrägerier, beroende på vilken information som erhållits. |
|
Namn, adresser och sociala medier‑uppgifter |
Impersonera betrodda kontakter eller göra bedrägerier mer trovärdiga. |
|
Identitetshandlingar och känsliga personuppgifter |
Försöka genomföra identitetsstöld, falska ansökningar eller konto‑imitationer. |
|
Webbläsarkakor och aktiva sessioner |
Potentiellt kapa inloggade konton utan att ange lösenordet igen. |
Vad bör du göra om en bedragare har dina personuppgifter?
Det första steget är att identifiera vilka personuppgifter som kan ha exponerats. Rätt åtgärd beror på vilken typ av data det rör sig om, om ett konto har fått obehörig åtkomst och om en enhet är komprometterad.
|
Exponerad information |
Huvudrisk |
Vad du bör göra |
|
Lösenord eller kontouppgifter |
Kontokapning och obehörig åtkomst |
Byt berörda lösenord, även på andra konton där du återanvänt dem. Aktivera tvåfaktorsautentisering (2FA), granska kontohistorik och logga ut från okända sessioner. |
|
Betalkorts‑ eller bankuppgifter |
Obehöriga betalningar och finansiellt bedrägeri |
Kontakta din bank eller kortutfärdare omedelbart. Fråga om kortet eller kontot behöver spärras eller ersättas och granska senaste transaktioner. |
|
Identitetshandlingar eller känsliga personuppgifter |
Identitetsstöld och impersonation |
Kontakta utfärdande myndighet eller tjänst för vägledning. Håll utkik efter okända konton eller ansökningar i ditt namn och anmäl misstänkt identitetsstöld. |
|
E‑postadress eller telefonnummer |
Nätfiske, bluffsamtal och riktad impersonation |
Var försiktig med oväntade meddelanden och samtal, särskilt sådana som innehåller äkta personuppgifter. Undvik misstänkta länkar och verifiera begäran via en officiell kontaktväg innan du lämnar ut information. |
|
Webbläsarkakor, aktiva sessioner eller malware‑relaterade data |
Sessionkaping och fortsatt stöld av inloggningsuppgifter |
Kontrollera och rengör den berörda enheten med betrodd säkerhetsprogramvara. Byt sedan viktiga lösenord från en ren enhet, återkalla aktiva sessioner där det går och granska kontohistorik. |
Fortsätt övervaka viktiga konton för misstänkta inloggningar, försök till lösenordsåtterställning och obehöriga transaktioner. Anmäl bekräftad missbruk till berörd leverantör eller organisation.
Hur kan du skydda dina personuppgifter från bedragare?
Att skydda personuppgifter börjar med att göra det svårare för bedragare att samla användbara uppgifter. Var försiktig med oväntade meddelanden eller samtal, särskilt när någon skapar en känsla av brådska eller begär åtkomst till konton. Även om en begäran ser ut att komma från en betrodd organisation — verifiera via en officiell kontaktväg innan du delar information eller ger åtkomst.
Konton behöver också starkt skydd. Använd ett unikt lösenord för varje onlinekonto. Dessa kan lagras i en betrodd lösenordshanterare. Det är också en god idé att aktivera tvåfaktorsautentisering (2FA) där det finns tillgängligt. Det innebär att ditt lösenord inte räcker ensamt för åtkomst till kontot.
Enheter bör skyddas mot skadlig kod och infostealers. Ladda ner appar och programvara från betrodda källor, installera säkerhetsuppdateringar snabbt och använd pålitlig säkerhetsprogramvara som kan upptäcka skadliga filer, webbplatser och andra hot.
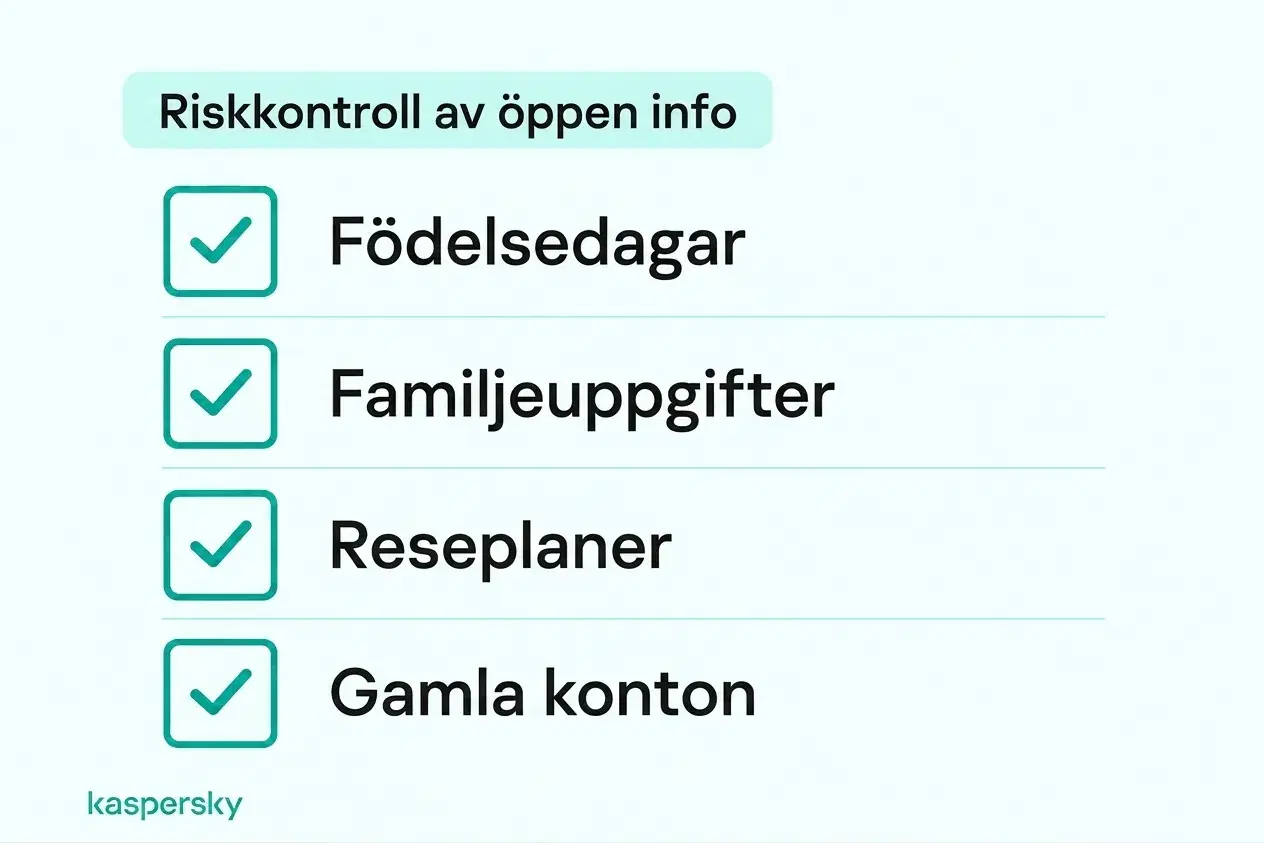
Begränsa vilka personuppgifter som är synliga online genom att granska sekretessinställningarna i sociala medier och undvik onödiga offentliga uppgifter, som födelsedagar, familjeinformation eller reseplaner. Radera inaktiva konton och ta bort personuppgifter från onlinetjänster du inte längre behöver.
Var uppmärksam på meddelanden om dataintrång och misstänkta inloggningsvarningar. Dessa försiktighetsåtgärder kan inte förhindra varje dataläckage, men de minskar din exponering och hjälper dig att agera innan stulen information missbrukas.
Kaspersky Premium kombinerar antivirusskydd med verktyg som blockerar skadliga webbplatser och nätfiske, upptäcker dataintrång och läckta lösenord och hanterar lösenord säkert.
Oberoende testat och belönat av branschens ledande laboratorier.
Relaterade artiklar:
- Vad vet du om bluff‑webbplatser?
- Hur undviker man social ingenjörskonst effektivt?
- Vilka är de bästa tipsen för att förebygga nätfiske?
- Hur undviker man datastöld?
Rekommenderade produkter:
- Kaspersky Premium
- Ladda ner en gratis 30‑dagars provperiod av vår premiumplan
- Kaspersky Mobile Security
FAQs
Kan bedragare få dina uppgifter bara via ett sms eller samtal?
Vanligtvis inte bara från sms eller samtalet i sig. Den större risken uppstår om mottagaren trycker på en skadlig länk, svarar med personuppgifter, installerar mjukvara eller ger åtkomst till en enhet. Att svara kan också bekräfta att ett telefonnummer är aktivt. Misstänkta meddelanden bör blockeras och raderas.
Kan någon stjäla din identitet med bara namn och adress?
Vanligtvis inte med endast namn och adress, även om dessa uppgifter kan göra riktade bedrägerier och impersonationsförsök mer trovärdiga. Identitetsstöld kräver ofta ytterligare information, såsom födelsedatum, ID‑uppgifter, kontouppgifter eller andra personuppgifter.
Vilken information behöver en bedragare för att komma åt ditt bankkonto?
Ett namn och ett kontonummer räcker vanligtvis inte för att få tillgång till internetbank. Bedragare behöver ofta ytterligare autentiseringsuppgifter, som inloggningsuppgifter, säkerhetskoder eller åtkomst till en betrodd enhet, aktiv session eller skärm.
Hur kan du se om ditt kort har blivit skimmat?
Det kan vara svårt att upptäcka vid maskinen själv. En lös eller annorlunda kortplats eller oväntad utsatthet kan vara en varningssignal. Obehöriga transaktioner eller bankaviseringar är ofta det tydligaste tecknet på att kortuppgifter kan ha komprometterats.