På bara ett år vidtog Discord åtgärder mot mer än 3 miljoner konton för bedrägeri, nätfiske och andra bedrägerier. Många bedragare börjar med att en ”vän” ber dig testa ett nytt spel, en främling som hävdar att de "jag råkade rapportera dig", eller ett erbjudande om gratis Nitro.
Bedragare skapar ofta en känsla av brådska för att pressa dig att klicka på skadliga länkar, dela inloggningsuppgifter, ladda ner misstänkta filer eller skicka pengar innan du hinner ifrågasätta deras avsikter.
Vad är Discord‑bedrägerier?
Discord‑bedrägerier är upplägg som använder falska meddelanden eller länkar för att få dina inloggningsuppgifter eller pengar. Istället för att hacka Discord lurar angripare dig oftast att ge dem åtkomst, till exempel via en falsk inloggningssida.
Angripare utger sig ofta för att vara Discord‑personal eller en vän och använder ett hot om avstängning eller en gratis gåva för att skynda på dig — en taktik som kallas social engineering (social manipulation). I ett typiskt Discord‑nätfiskebedrägeri skickar de en länk till en falsk inloggningssida som efterliknar Discords design.
Du kan få kontakt genom ett direktmeddelande, ett inlägg i en publik server eller via en bot som ser ut att vara ett moderations‑ eller verifieringsverktyg. De skriver ofta från komprometterade konton eftersom du är mer benägen att lita på en länk från någon i din vänlista.
Vissa bedrägerier använder Discord för att gå efter andra konton, till exempel ditt Steam‑ eller Microsoft‑konto.
- De flesta Discord‑bedrägerier förlitar sig på social engineering för att få dig att lämna ifrån dig inloggning eller pengar.
- Meddelanden från vänner kan fortfarande vara bedrägerier, eftersom angripare ofta skickar dem från kapade konton.
- Discords QR‑kodscannern är avsedd för inloggning, så skanna inte en kod som någon skickar för att påstå att du vunnit en belöning.
- Att bara öppna en nätfiskelänk komprometterar vanligtvis inte ditt konto, men att ange inloggningsuppgifter, godkänna en skadlig inloggning eller köra infekterade filer kan göra det.
- Ladda bara ner spel från officiella app‑butiker — aldrig från länkar som skickas i en chatt.
- Aktivera tvåfaktorsautentisering och begränsa direktmeddelanden från främlingar för att minska risken att bli utsatt för ett lyckat bedrägeri.
Varför begränsade Brasilien Discord 2026?
Brasilien begränsade flera Discord‑funktioner i augusti 2026 efter allvarliga farhågor kring barns säkerhet. Beslutet följde ett omfattande rapporterat fall där en 13‑årig flicka avled och ett ökat offentligt tryck för starkare skydd på plattformen.
Brasiliens dataskyddsmyndighet (ANPD) beordrade Discord att tillfälligt stänga av livestream‑ och videokommunikationsfunktioner. Kontroversen fick även politisk uppmärksamhet, där Förstefru Janja Lula da Silva offentligt krävde ett totalstopp.
Discord förbjöds dock inte helt. Text‑ och röstmeddelanden förblev tillgängliga, medan begränsningarna berörde funktioner som Go Live, videosamtal och skärmdelning.
Dessa åtgärder handlade om barns säkerhet och rörde inte de nätfiske‑, kontoövertagande‑ och ekonomiska bedrägerier som diskuteras i den här artikeln.
Vilka är de vanligaste Discord‑bedrägerierna?
De vanligaste Discord‑bedrägerierna handlar om falska supportmeddelanden, bedrägliga Nitro‑utlottningar, vilseledande spelinbjudningar och skadliga nedladdningar. Trots olika historier använder många samma taktik, inklusive utgivande av annan identitet, nätfiske och social engineering.
Falska Discord‑support‑ och rapportbedrägerier
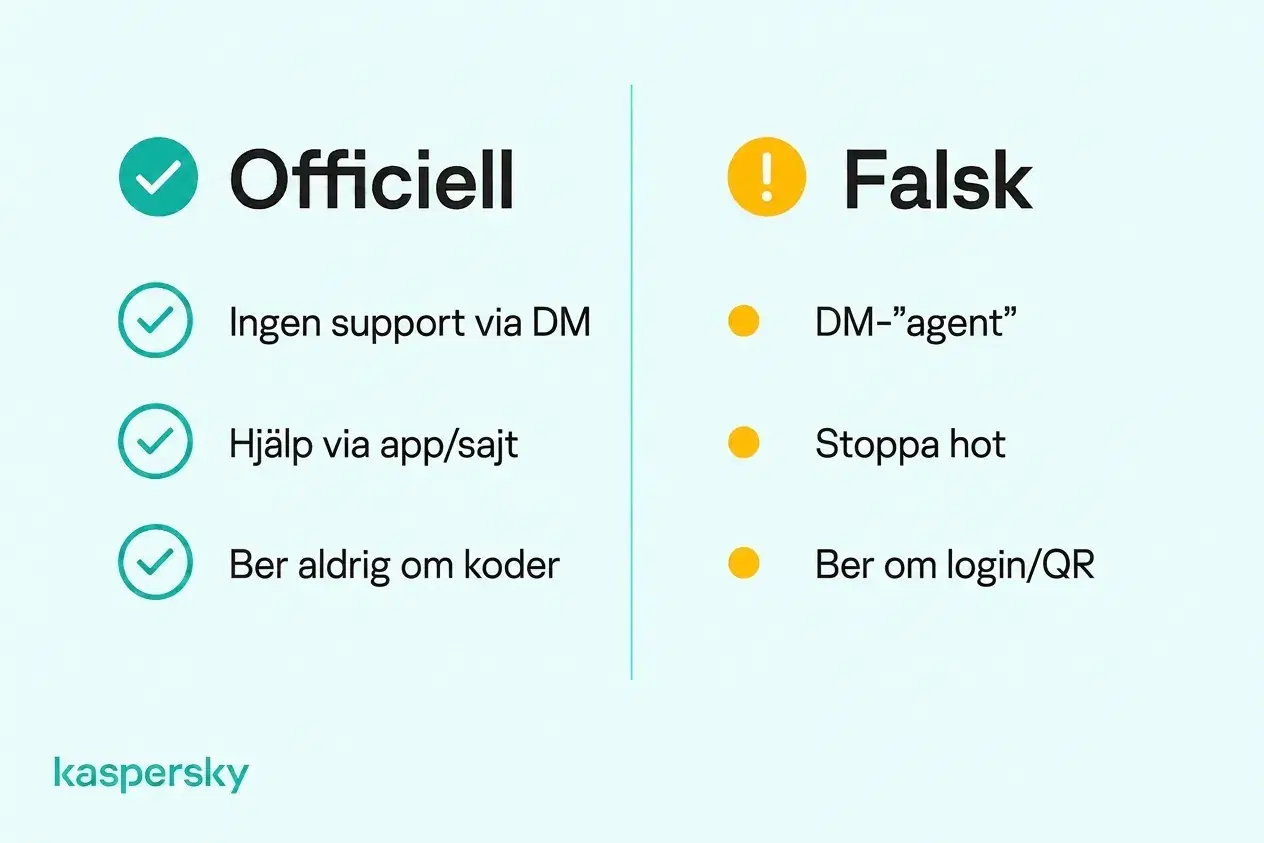
I ”jag råkade rapportera dig”‑bedrägeriet skickar någon ett meddelande om att de av misstag rapporterat ditt konto och att Discord kommer att stänga av det om du inte kontaktar en supportagent. Avsändaren kan vara en främling eller en vän med ett hackat konto, och den ”agent” de hänvisar till ingår i själva bedrägeriet.
Den falske agenten ber dig att ”verifiera” ditt konto genom att dela en inloggningskod, skanna en QR‑kod, ändra din e‑post till en adress de anger eller betala för att ta bort avstängningen. Någon av dessa åtgärder kan ge dem kontroll över ditt konto. Discord hanterar inte rapporter via privata supportkonton — blockera avsändaren och kontakta Discord endast via dess officiella webbplats eller app.
Infinity Kingdom‑bedrägeriet och falska spelinbjudningar
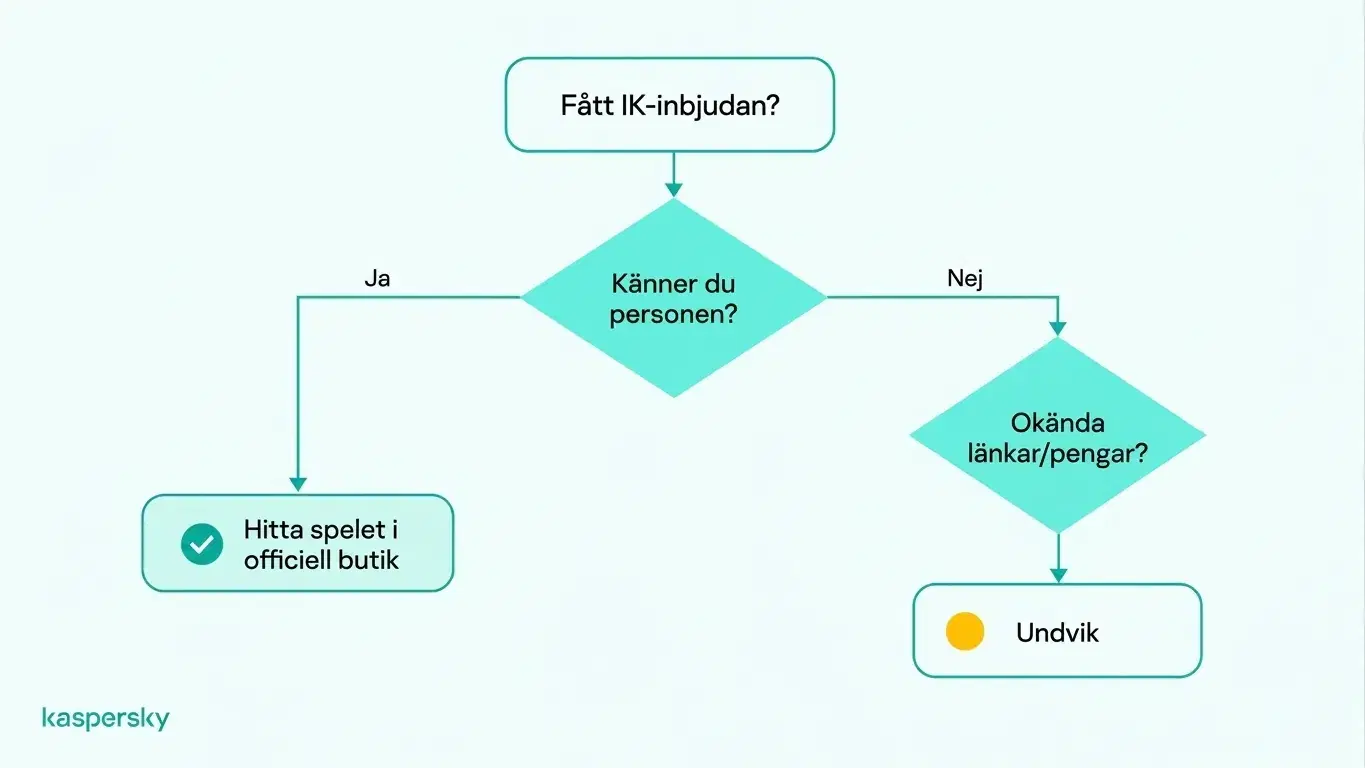
I Infinity Kingdom‑bedrägeriet använder främlingar falska profiler och oönskade vänförfrågningar för att bygga förtroende innan de uppmuntrar dig att ladda ner mobilstrategispelet Infinity Kingdom. De kan låtsas ha kontaktat dig av misstag, inleda en vänlig konversation och slutligen bjuda in dig till sin allians.
Motivet bakom dessa tillvägagångssätt är inte alltid klart. Vissa kan handla om aggressiv rekrytering eller försök att få belöningar via referral‑system, medan andra kan leda användare till misstänkta webbplatser, officiellt icke‑auktoriserade nedladdningar eller begäran om pengar. Dessa risker gäller dock inte för varje inbjudan.
Infinity Kingdom i sig är ett legitimt spel som finns i officiella app‑butiker. En inbjudan innebär inte automatiskt att du blir lurad. Varningssignaler är vilseledande identiteter, ihärdigt tryck, okända nedladdningslänkar och krav på pengar eller känslig information.
Om någon närmar sig dig så här, undvik att ladda ner filer från deras länkar eller dela konto‑uppgifter. Vill du prova spelet, hitta det själv i en officiell app‑butik.
Falska Nitro‑utlottningar och kampanjbedrägerier
Du kan få ett falskt erbjudande om gratis Nitro via direktmeddelande eller e‑post som påstår att du vunnit en utlottning eller belöning. Avsändaren kan använda namnet på en spelplattform eller en influencer, till exempel påstå att Steam ger bort tre månader Nitro.
Om du klickar på länken och loggar in på den falska sidan får avsändaren din e‑postadress och lösenord. De kan också be om din tvåfaktorsautentiseringskod, vilket låter dem logga in innan koden hinner gå ut.
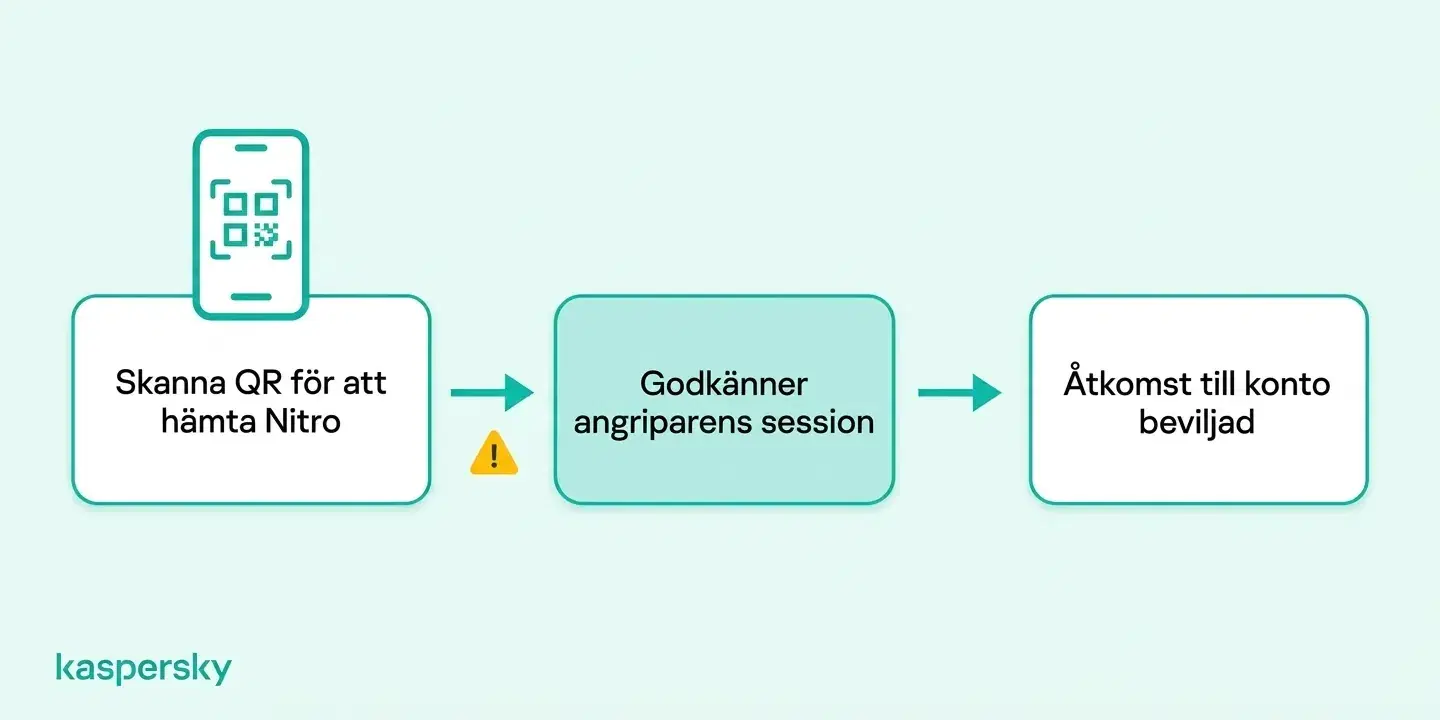
En annan variant handlar om en QR‑kod som påstås låsa upp en gratis Nitro‑belöning. Bedragare kan lura dig att använda Discords QR‑kod‑inloggningsfunktion för att auktorisera en inloggning som de kontrollerar. Om du godkänner inloggningen kan de få tillgång till ditt konto utan att känna till ditt lösenord eller din 2FA‑kod. Som förklaras i Discords guide för kontosäkerhet, QR‑kodscannern är avsedd för inloggning, inte för att hämta belöningar. Denna teknik är en form av quishing eller QR‑kod‑nätfiske.
Falska server‑verifieringsbedrägerier
Bedragare kopierar den kontroll som många servrar använder för att bekräfta att nya medlemmar inte är bots, ofta via en kanal som heter #verify. I sin analys av kapade inviter beskriver Kaspersky hur angripare tar över utgångna Discord‑inbjudningar och skickar användare till en server där den enda öppna kanalen är ett falskt verifieringssteg.
I den kampanjen använde angriparna ett trick kallat ClickFix, där användare på den falska verifieringssidan uppmanades att klistra in och köra ett kommando på sin dator. Den som körde det installerade malware som gav angriparna fjärrstyrning över enheten eller tillgång till krypto‑plånboksdata. I andra fall skickas du till en extern sida och uppmanas logga in med Discord, Steam eller Microsoft eller att auktorisera en app, vilket kan ge avsändaren åtkomst till de kontona.
Skadliga spelnedladdningar och bilagor
I det här bedrägeriet ber en vän eller ny kontakt dig att testa ett spel de gjort eller prova en mod och skickar en nedladdningslänk eller en fil i chatten. Kasperskys översikt över skadlig aktivitet i Discord‑chattar beskriver skadliga filer som ligger på Discords egna servrar, vilket kan göra en nedladdningslänk mer trovärdig.
Filen kan innehålla en infostealer, en typ av malware som kopierar sparade lösenord och sessionstoken på din enhet och skickar dem till angriparen. Med en stulen sessionstoken kan angriparen använda ditt Discord‑konto utan ditt lösenord eller din 2FA‑kod, och de kan även få åtkomst till din e‑post och dina bankkonton.
Kryptovaluta‑ och ekonomiska bedrägerier
På Discord driver kryptobedragare falska utlottningar, investeringsgrupper som lovar höga avkastningar och handelsplattformar som blockerar uttag tills du betalar en avgift. De utger sig ofta för att vara serveradministratörer eller ett välkändt krypto‑projekt för att få en betalningsbegäran att verka trovärdig.
Du får kanske inte tillbaka pengarna du skickar eftersom kryptovalutatransaktioner är svåra att vända. Du kan också bli ombedd att lämna kortuppgifter eller din plånboks återställningsfras, vilket kan användas för ytterligare bedrägerier eller identitetsstöld.
Hur känner du igen ett Discord‑bedrägeri?
Du känner oftast igen ett Discord‑bedrägeri eftersom avsändaren skyndar på dig med ett avstängningshot eller en belöning och ber dig klicka på en länk eller skicka pengar. Det kan också komma från en väns kapade konto.
Discords egna meddelanden visas som officiella system‑meddelanden. Ett användarnamn med ”Support” eller ”Admin” betyder inte att kontot tillhör Discord — vem som helst kan välja ett sådant namn. Om en vän skriver i ovanlig stil, eller en moderator eller bot kontaktar dig privat om ditt konto, kontrollera med dem på annat sätt innan du svarar. Erbjudanden som verkar för generösa, som ett gratis år av Nitro, är en annan vanlig varningssignal.
Innan du öppnar en länk, kontrollera vart den leder — liknande adresser som dlscord.com eller diiscord.com är vanliga. Du kan undvika de flesta falska inloggningssidor genom att själv skriva discord.com istället för att logga in via en länk.
Du kan jämföra ett mottaget meddelande med dessa vanliga exempel:
|
Typiskt meddelande |
Varningssignaler |
Troligt mål |
|
”Jag råkade rapportera dig, kontakta den här supportagenten.” |
Ett avstängningshot och en ”personalmedlem” som kontaktar dig i direktmeddelanden |
Kontoövertagande |
|
”Du har vunnit gratis Nitro, skanna denna QR‑kod för att hämta den.” |
En belöning från en främling och en begäran att använda Discords QR‑kodscannern |
Kontoövertagande |
|
”Kan du testa mitt nya spel?” |
En nedladdningslänk eller bilaga och press att köra den direkt |
Malware och stulna inloggningar |
|
”Verifiera för att få tillgång till denna server.” |
En begäran att logga in eller köra ett kommando på din dator |
Konto‑ eller enhetskompromettering |
|
”Gå med i min allians i Infinity Kingdom.” |
Upprepade inbjudningar från en ny kontakt och icke‑officiella nedladdningslänkar |
Spelarrekrytering, referral‑belöningar eller potentiellt bedrägliga förfrågningar |
|
”Fördubbla din krypto i vår investeringsgrupp.” |
Garanterade avkastningar och avgifter för att låsa upp uttag |
Pengar eller åtkomst till plånbok |
Vad ska du göra om du blir utsatt för ett Discord‑bedrägeri?
Vad du bör göra beror på vad du gav bedragaren — till exempel ditt lösenord eller pengar. Ovälkomna ändringar av lösenord eller e‑post kan betyda att ditt konto redan är komprometterat.
Om du klickade på en misstänkt länk eller delade information
Om du klickade på en misstänkt Discord‑länk, stäng sidan och undvik vidare interaktion. Att bara besöka en nätfiskesida exponerar vanligtvis inte dina inloggningsuppgifter, men att ange ett lösenord, godkänna en inloggning eller ladda ner en skadlig fil kan utsätta ditt konto eller din enhet för risker.
Om du angav ditt Discord‑lösenord eller auktoriserade en okänd inloggning, byt lösenord omedelbart, aktivera tvåfaktorsautentisering och kontrollera kontot för obehörig aktivitet. Byt även lösenord på andra konton om du återanvänt samma uppgifter.
Om ditt Discord‑konto blev hackat
Om angriparen ändrade e‑postadressen på ditt konto, kolla inkorgen på din gamla e‑postadress. Discord skickar ett meddelande dit när adressen ändras och det kan innehålla en länk för att ångra ändringen.
När du inte kan logga in alls, använd Discords officiella supportformulär för att rapportera att ditt konto blivit hackat, och skicka begäran från den e‑postadress som är kopplad till kontot. Om de även tagit över den e‑posten, återställ den via din e‑postleverantör först.
När du fått tillbaka åtkomst, ta bort enheter och auktoriserade appar du inte känner igen och varna dina vänner om Discord‑kapningen, eftersom angriparen kan ha använt ditt konto för att sprida samma bedrägeri vidare.
Om du laddade ner malware eller förlorade pengar
Om du tror att en fil var skadlig, koppla bort enheten från internet och kör en fullständig skanning med säkerhetsprogram. Byt sedan e‑post‑ och banklösenord från en annan enhet, eftersom malware kan ha kopierat de som sparats på den infekterade enheten.
Om du skickade pengar eller delade kortuppgifter, kontakta din bank eller betalningsleverantör så snart som möjligt — de kan kunna spärra kortet eller bestrida betalningen.
Hur rapporterar du ett Discord‑bedrägeri
Högerklicka (på dator) eller långtryck/håll ned (på mobil) meddelandet eller avsändarens profil och välj Rapportera. Ta skärmdumpar av användarnamnet och meddelandena först, eftersom avsändaren kan ta bort dem, och blockera sedan kontot.
Discords Trust & Safety‑team använder rapporter för att ta bort bedrägerikonton och servrar, men en rapport garanterar inte att du får tillbaka ett stulet konto eller pengar.
Hur kan du skydda dig mot Discord‑bedrägerier?
Du kan minska risken för Discord‑bedrägerier genom att säkra ditt konto, begränsa oönskad kontakt och behandla oväntade förfrågningar med försiktighet. Dessa åtgärder hjälper mot nätfiske, kontoövertagande, skadliga nedladdningar och social engineering, även om ingen enskild försiktighet kan förhindra alla bedrägerier.
- Använd ett starkt, unikt lösenord för Discord och den e‑post som är kopplad till det, och slå på tvåfaktorsautentisering så att ett stulet lösenord inte räcker.
- Begränsa direktmeddelanden från servermedlemmar du inte känner i Discords sekretessinställningar, och aktivera filter för personer som inte finns i din vänlista.
- Ignorera oväntade filer och verifieringsförfrågningar, och godkänn aldrig en QR‑kod‑inloggning du inte initierat eller dela aldrig ditt lösenord eller dina tvåfaktorskoder med någon som skickar ett meddelande.
- Installera säkerhetsprogram som Kaspersky Premium, som kan hjälpa till att upptäcka malware och blockera kända nätfiskesajter innan du skriver in dina inloggningsuppgifter.
Oberoende testad och belönad av branschens ledande laboratorier.



Relaterade artiklar:
- Vad du ska göra efter en nätfiskeattack
- Vad du ska göra om din identitet blir stulet
- Hantera och förebygga en personlig dataläcka
- Hur du upptäcker falska inloggningssidor och skyddar dina inloggningsuppgifter
Rekommenderade produkter:
FAQs
Kan någon stjäla din information via en Discord‑server?
Ja. Bedragare kan använda en server för att posta nätfiskelänkar eller skadliga filer, och om du klickar på en extern länk kan sidans ägare se din IP‑adress. Andra servermedlemmar kan inte se din e‑postadress eller ditt lösenord.
Kan en Discord‑bot kompromettera din server?
Ja. En skadlig bot, eller en betrodd bot vars token blivit stulen, kan använda sina behörigheter för att radera kanaler eller posta bedrägerilänkar. Lägg bara till bots från utvecklare du litar på och undvik att ge dem Administratörsbehörighet.
Varför skulle bedragare vilja åtkomst till ditt Discord‑konto?
Bedragare stjäl Discord‑konton för att utge sig för betrodda användare, komma åt privata konversationer och potentiellt utnyttja serverbehörigheter. Konton med administrativa rättigheter kan vara särskilt värdefulla eftersom angripare då kan manipulera gemenskaper, sprida skadliga länkar eller rikta in sig på fler offer.
Hur kan du identifiera en obehörig Nitro‑säljare?
Discord uppger att alla som säljer Nitro utanför appen eller den officiella Amazon‑butiken är obehöriga, och många erbjuder stora rabatter i direktmeddelanden. Discord kan återkalla Nitro köpt på detta sätt, och billiga koder kan komma från stulna kort.