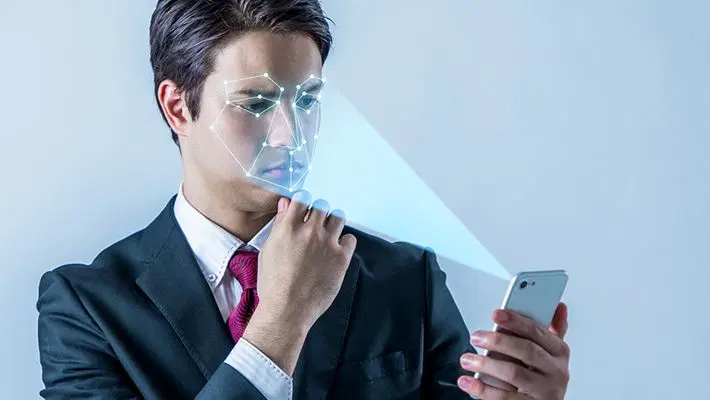
- Biometri använder fysiska eller beteendemässiga kännetecken — till exempel fingeravtryck, ansiktsdrag och röstmönster — för att verifiera identitet. Den fungerar bäst i kombination med andra autentiseringsmetoder.
- Biometriska uppgifter kan stjälas eller missbrukas via nätfiske, databasintrång och AI-driven impersonation. Till skillnad från lösenord går det inte att byta ut fysiska biometriska kännetecken efter ett intrång.
- Deepfakes och så kallade injection-attacker utgör växande risker för biometrisk verifiering. Enligt iProov ökade injection-attacker med 741 % under 2025, vilket understryker behovet av bättre identitetskontroller.
- Passnycklar erbjuder ett säkrare alternativ till traditionella lösenord genom att kombinera kryptografiska referenser med enhetsbaserad autentisering, ofta upplåst med biometri eller en PIN.
Biometri blir ett allt vanligare lager i personliga och företagsrelaterade säkerhetssystem. Med biologiska och beteendemässiga identifierare kan det verka nästan idiotsäkert — ändå är biometri omdiskuterat som ensam autentiseringsmetod.
Modern cybersäkerhet fokuserar på att minska riskerna för denna kraftfulla lösning: traditionella lösenord har länge varit en svag punkt. Biometri syftar till att koppla identitetsbevis till vår kropp och våra beteendemönster.
I den här artikeln går vi igenom grunderna för hur cybersäkerhet använder biometri. För att göra det tydligt besvarar vi vanliga frågor om biometrisk autentisering:
- Vad betyder biometri?
- Vad är biometriska uppgifter?
- Vad är en biometrisk scanner?
- Vilka är riskerna med biometrisk säkerhet?
- Hur kan biometri göras säkrare?
Vad är biometri?
Kort definition: Biometri är biologiska mätningar eller fysiska kännetecken som kan användas för att identifiera personer. Fingeravtryck, ansiktsigenkänning och näthinneavläsning är exempel på vanliga biometriska tekniker, men fler varianter finns.
Forskare nämner även att öronform, gångstil, unika kroppslukter, vener i händer och ansiktsmimik kan fungera som identifierare. Dessa egenskaper breddar vad som räknas som biometri.
Tre typer av biometrisk säkerhet
Biometri används i många tillämpningar. Man brukar dela in biometriska system i tre huvudgrupper:
- Biologisk biometri
- Morphologisk biometri
- Beteendebiometri
Biologisk biometri använder egenskaper på genetisk eller molekylär nivå. Det kan röra sig om funktioner som DNA eller blod som analyseras via kroppsvätskeprov.
Morphologisk biometri handlar om kroppens struktur. Fysiska kännetecken som ögon, fingeravtryck eller ansiktsform kan kartläggas för användning i säkerhetsscanners.
Beteendebiometri baseras på mönster som är unika för varje person. Hur du går, talar eller skriver på tangentbordet kan indikera identitet om mönstren registreras och jämförs.
Hur biometrisk säkerhet fungerar
Biometrisk identifiering får ett allt större utrymme i vår vardag. Fysiska kännetecken är relativt fasta och individuella — även bland tvillingar. Varje persons biometriska identitet kan ersätta eller komplettera lösenordssystem för datorer, mobiltelefoner och kontrollerade utrymmen.
När biometriska uppgifter samlats in kartläggs de och sparas för att matchas mot framtida åtkomstförsök. Vanligtvis krypteras denna data och lagras lokalt på enheten eller i en säker fjärrserver.
Biometriska scannrar är hårdvara som fångar den biometriska informationen för att verifiera identitet. Dessa skanningar jämförs mot sparade mallar för att godkänna eller neka åtkomst.
Med andra ord blir din kropp nyckeln som öppnar åtkomst.
Biometri används mycket tack vare två huvudsakliga fördelar:
- Bekvämlighet: Biometrin följer med dig och kan inte tappas bort eller glömmas.
- Svårt att efterlikna: Biometriska kännetecken är generellt svårare att gissa eller reproducera än lösenord. Men biometriska uppgifter kan fortfarande stjälas och autentiseringssystem kan luras.
Systemen är inte perfekta, men de erbjuder goda möjligheter för framtidens cybersäkerhet.
Exempel på biometrisk säkerhet
Här är vanliga exempel på biometriska lösningar:
- Röstigenkänning
- Fingeravtrycksscanning
- Ansiktsigenkänning
- Irisigenkänning
- Hjärtfrekvenssensorer
I praktiken används biometrisk autentisering i många branscher.
Bank, vård och transport är exempel på sektorer som använder biometri för att verifiera identiteter och kontrollera åtkomst till känslig information. Vanliga tillämpningar är fingeravtrycks- och ansiktsigenkänning för kontoinloggning, identitetskontroller och åtkomst till skyddade system.
Biometriska uppgifter ingår i e‑pass runtom i världen. I USA innehåller e‑pass ofta en chip med digitalt foto, fingeravtryck eller irisdata — samt teknik som försvårar obehörig avläsning och dataavskärmning.
När systemen införs ser vi för- och nackdelar spela ut i realtid.
Är biometriska scannrar säkra? — Förbättringar och problem
Biometriska scannrar är numera standard i moderna smartphones. Du hittar biometrisk autentisering i telefonens säkerhet där fingeravtryckssensorer och ansiktsigenkänning låter användare låsa upp enheter, godkänna betalningar och öppna skyddade appar. Många enheter använder dedikerad säkerhetshårdvara för att skydda biometrisk data och minska obehörig åtkomst.
Moderna ansiktsigenkänningssystem kan använda infraröda kameror, djupmätning och andra tekniker för att skilja en verklig person från ett fotografi. Vissa fingeravtrycksscanners har också extra skydd för att upptäcka konstgjorda fingeravtryck. Effektiviteten varierar dock mellan enheter och system.
Tidigare säkerhetsforskning visade att scannrar, inklusive ansiktsigenkänning, kan luras under vissa förhållanden. Forskare vid University of North Carolina at Chapel Hill laddade ner bilder på 20 frivilliga från sociala medier och byggde 3D‑modeller av deras ansikten. De lyckades ta sig förbi fyra av de fem testade systemen.
Exempel på fingeravtryckskloning är vanliga. På konferensen Black Hat visades att ett fingeravtryck kan klonas på cirka 40 minuter för ungefär 10 dollar i material, genom att göra ett avtryck i formbar plast eller vax.
Tysklands Chaos Computer Club lurade iPhone 5s TouchID inom två dagar efter lansering, genom att fotografera ett fingeravtryck på en glasyta och använda det för att låsa upp telefonen.
Biometri — identitet och integritetsproblem
Biometrisk autentisering är bekvämt, men integritetsförespråkare varnar för att det kan urholka personlig integritet. Oro uppstår kring att uppgifter kan samlas in lätt och utan samtycke.
Ansiktsigenkänning används dagligen i kinesiska städer för köp och tjänster, och London är välkänt för sina CCTV‑kameror. Nu kopplar städer som New York, Chicago och Moskva CCTV‑kameror till ansiktsigenkänningsdatabaser för att hjälpa polisarbete. Carnegie Mellon utvecklar dessutom en kamera som kan skanna irisar i folkmassor på upp till 10 meters avstånd.
2018 infördes ansiktsigenkänning i Dubais flygplats, där resenärer fotograferas av 80 kameror i en tunnel formad som ett virtuellt akvarium.
Ansiktsigenkänningskameror används även på andra flygplatser, bland annat i Helsingfors, Amsterdam, Minneapolis‑St. Paul och Tampa. All denna data måste lagras någonstans, vilket ökar rädslan för ständig övervakning och missbruk av personuppgifter.
Reglerare har börjat reagera. Sedan 2025‑02‑01 har artikel 5 i EU AI‑lagen förbjudit användning av i realtid fjärridentifiering med biometriska metoder på allmänna platser för brottsbekämpning, med vissa undantag och strikta tillståndskrav. Separat klassificerar artikel 9 i EUs GDPR biometriska uppgifter som en särskild kategori av personuppgifter — behandling är i regel förbjuden om inte ett specifikt rättsligt undantag, som uttryckligt samtycke, föreligger.
Säkerhetsrisker för biometriska uppgifter
Ett mer omedelbart problem är att databaser med personuppgifter är attraktiva mål för hackare. När U.S. Office of Personnel Management hackades 2015 stal angripare fingeravtryck från 5,6 miljoner statligt anställda, vilket gjorde dem sårbara för identitetsstöld.
Cyberbrottslingar riktar sig i allt högre grad mot biometrisk information via nätfiske. Enligt Kasperskys phishing‑forskning 2025 kan bedrägliga webbplatser begära kameråtkomst i förevändning att verifiera identitet för att fånga ansiktsbilder eller annan känslig information. Angripare kan också använda AI‑genererade deepfakes och röstkloning för att utge sig för offren och försöka lura identitetskontroller. Till skillnad från lösenord går inte komprometterad biometrisk data att byta ut.
Att lagra biometriska uppgifter på en enhet — som i iPhone‑funktioner som TouchID eller Face ID — anses säkrare än att lagra dem hos en tjänsteleverantör, även när data är krypterad.
Den risken liknar den för en lösenordsdatabas där angripare kan bryta sig in och stjäla data som inte är ordentligt skyddad. Konsekvenserna är dock annorlunda: ett lösenord kan ändras, biometriska kännetecken kvarstår livet ut.
Biometrisk spoofing har utvecklats bortom fotografier och fingeravtrycksmallar. Vid en injection‑attack försöker kriminella kringgå en kameras live‑input genom att mata manipulerad eller AI‑genererad video direkt in i identifieringssystemet. Enligt iProovs 2026 Threat Intelligence Report ökade dessa attacker med 741 % år‑till‑år under 2025, medan attacker mot iOS‑enheter steg med 1 151 % under andra halvåret samma år. Financial Action Task Force varnar också för att AI‑genererade deepfakes kan undergräva identitetskontroller och bedrägeridetektion, vilket poängterar behovet av starkare säkerhetsåtgärder.
Så skyddar du din biometriska identitet
Med tanke på integritets‑ och säkerhetsriskerna måste biometriska system kompletteras med fler skyddsåtgärder.
Obehörig åtkomst blir svårare när system kräver flera autentiseringsmetoder, såsom levandehetsdetektion (t.ex. en blinkning) och matchning av kodade prov inom krypterade domäner.
Vissa system inkluderar dessutom extra attribut, som ålder, kön och längd, i de biometriska uppgifterna för att motverka hackare.
Indiens program Aadhaar är ett exempel på ett flerstegsautentiseringssystem. Startat 2009 innehåller programmet irisskanning, fingeravtryck från alla tio fingrar och ansiktsigenkänning.
Denna biometriska information kopplas till ett unikt 12‑siffrigt Aadhaar‑nummer. Enligt Unique Identification Authority of India har mer än 1,4 miljarder Aadhaar‑nummer utfärdats. Aadhaar används i stor utsträckning för identitetskontroller vid tillgång till myndighetstjänster och bidrag, men användningen regleras av specifika juridiska krav och undantag.
Biometri kan fungera som en av flera faktorer i en flerfaktorsautentisering. Denna metod kombinerar två eller fler olika typer av autentiseringsfaktorer, till exempel:
- Något du är (biometri)
- Något du har (t.ex. en hårdvarunyckel) eller något du vet (t.ex. ett lösenord)
Tvåfaktorsautentisering ger en kraftfull kombination, särskilt när IoT‑enheter blir allt fler. Genom att lägga lager av skydd blir säkrade internetanslutna enheter mindre sårbara för dataintrång. Trots detta är flerfaktorsautentisering fortfarande underutnyttjat. Enligt en 2026 Kaspersky‑undersökning hade endast 46 % av Windows‑användare och 51 % av macOS‑användare aktiverat tvåfaktors‑ eller flerfaktorsautentisering. Att kombinera biometri med en annan autentiseringsfaktor minskar risken för obehörig åtkomst.
Biometri kan också förenkla lösenordsfri autentisering via passnycklar. Dessa referenser använder publik nyckel‑kryptografi och låter användare logga in genom att låsa upp en privat nyckel med ett fingeravtryck, ansiktsigenkänning eller enhetsbaserad PIN. Enligt FIDO‑alliansens State of Passkeys 2026‑rapport används ungefär 5 miljarder passnycklar globalt, och 75 % av de tillfrågade konsumenterna hade aktiverat minst en passnyckel på ett konto.
Att använda en lösenordshanterare — många av dem har numera stöd för att generera och låsa upp passnycklar samt traditionella lösenord — är ett extra skydd för dina vanliga inloggningar.
Oberoende testad och prisbelönt av branschens ledande laboratorier.
Sammanfattning om biometri
Sammanfattningsvis är biometri en växande metod för identitetsverifiering i cybersäkerhetssystem.
Kombinationen av dina fysiska eller beteendemässiga signaturer med andra autentiseringsfaktorer ger ett av de starkaste kända skydden. För närvarande är det åtminstone bättre än att enbart använda ett teckenbaserat lösenord som ensam verifiering.
Biometrisk teknik erbjuder övertygande lösningar för säkerhet. Trots riskerna är systemen bekväma och svåra att duplicera — och utvecklingen kommer att fortsätta under lång tid framöver.
Relaterade artiklar:
- Vad är ansiktsigenkänning och hur används den i säkerhet?
- Vad är lösenordsfri autentisering och hur ökar den säkerheten?
- Vad är internetsäkerhet och hur skyddar den dig online?
- Läs mer om flerfaktorsautentisering
Rekommenderade produkter:
FAQs
Kan biometriska uppgifter bli stulna som ett lösenord?
Ja. Biometriska uppgifter kan stjälas via databasintrång, nätfiske eller komprometterade system. Till skillnad från lösenord går fingeravtryck och ansiktsdrag inte att byta ut efter ett intrång, vilket gör säker lagring och ytterligare autentiseringsmetoder extra viktiga.
Är det säkert att använda finger‑ eller ansiktsupplåsning på min telefon?
Ja. Finger‑ och ansiktsigenkänning är generellt säkert när biometriska uppgifter är säkert lagrade på din enhet. Ingen metod är dock ofelbar. Använd en stark enhetslåsning som PIN eller ett lösenord och håll din mjukvara uppdaterad.
Vad är skillnaden mellan en biometrisk scanner och en passnyckel?
En biometrisk scanner fångar fysiska kännetecken, som fingeravtryck eller ansiktsdrag, för att verifiera identitet. En passnyckel är en kryptografisk inloggningsreferens som ersätter traditionella lösenord och kan låsas upp med biometri eller enhetsbaserad PIN.
Kan någon låsa upp min enhet eller mina konton med ett foto av mitt ansikte?
Vissa enkla ansiktsigenkänningssystem kan luras av fotografier. Moderna system använder djupmätning och levandehetsdetektion för att minska den risken. Avancerade spoofing‑tekniker och AI‑genererade deepfakes utgör ändå potentiella hot.